Provenance 全部截图
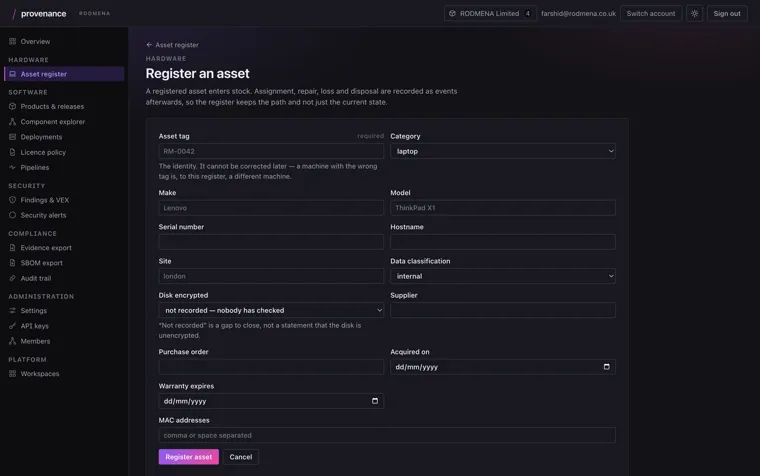
注册资产 Provenance 截图 Provenance资产登记表单要求填写资产标签、品牌与型号、地点、保管人、磁盘加密状态和数据分类。
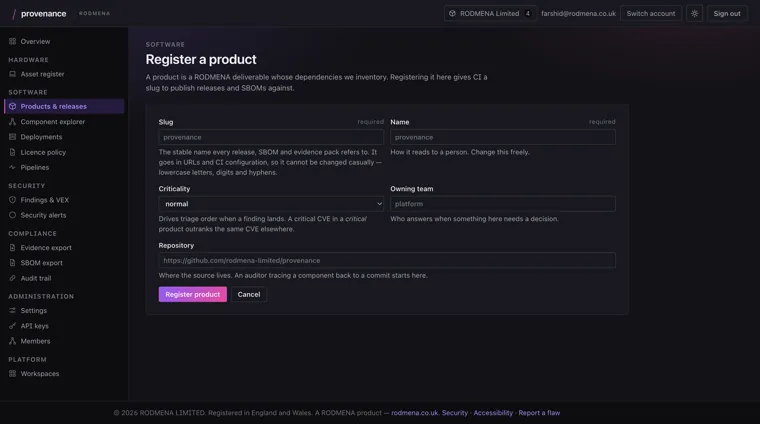
注册产品 Provenance 截图 在Provenance中登记产品会记录版本发布与 SBOM 所引用的别名(slug)、其重要程度、归属团队以及源代码仓库。
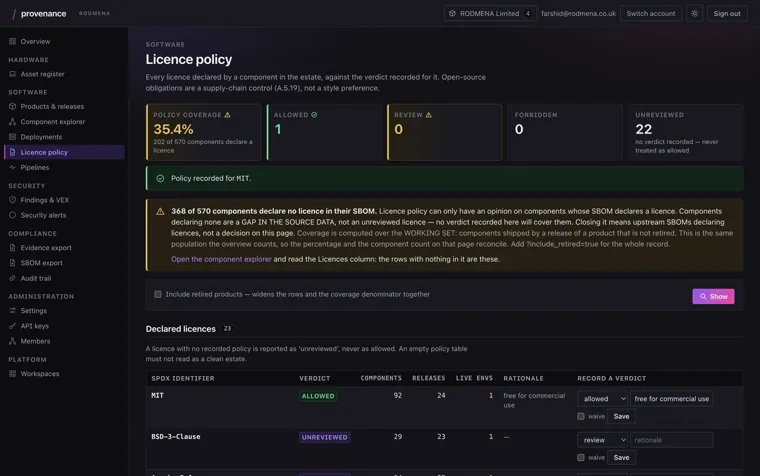
许可证策略 整页 Provenance 截图 Provenance许可证策略显示了对整个 IT 环境组件的覆盖情况、为 SPDX 标识符记录的判定结果,以及上游 SBOM 留下的空白。
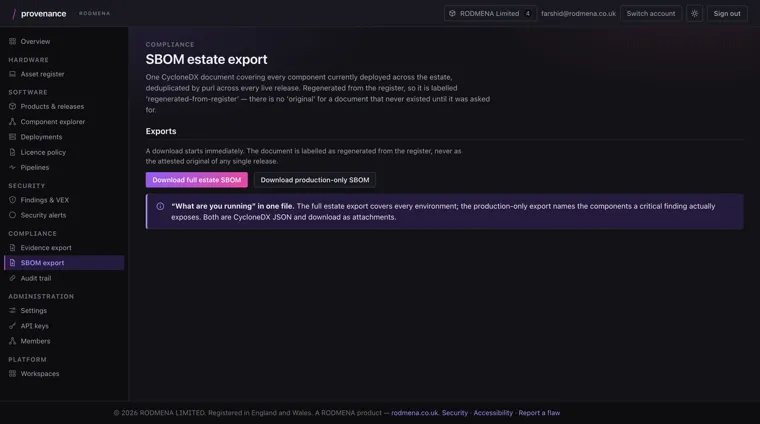
SBOM 资产全景导出 Provenance 截图 Provenance会以附件形式导出一个涵盖整个 IT 环境中已部署所有组件的 CycloneDX 文档,或仅涵盖生产环境的 SBOM。
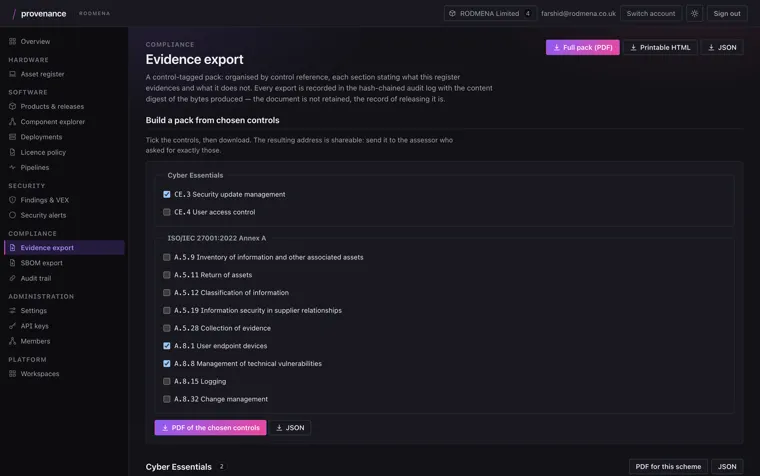
证据导出 整页 Provenance 截图 Provenance 根据 Cyber Essentials 和 ISO/IEC 27001 附录 A 控制项构建带控制标签的证据包,并说明登记册无法提供哪些证据。
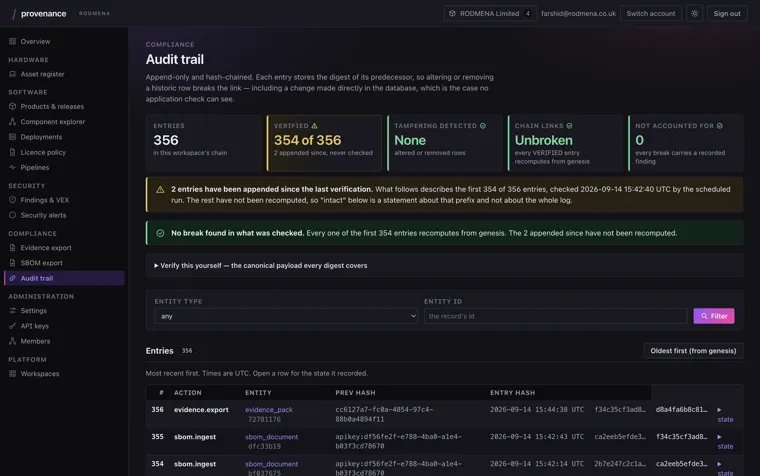
审计跟踪 整页 Provenance 截图 Provenance审计跟踪是一个仅追加的哈希链日志。由于条目中存储了其前一项目的摘要,因此删除某一行即会破坏该链条。
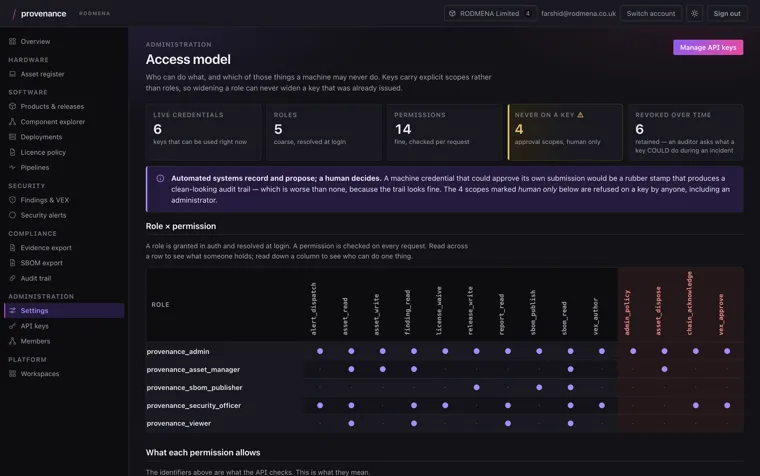
访问模型 Provenance 截图 Provenance访问模型是一个角色权限矩阵。它标记了仅指定人员可以持有、而任何机器凭据都不可持有的审批作用域。
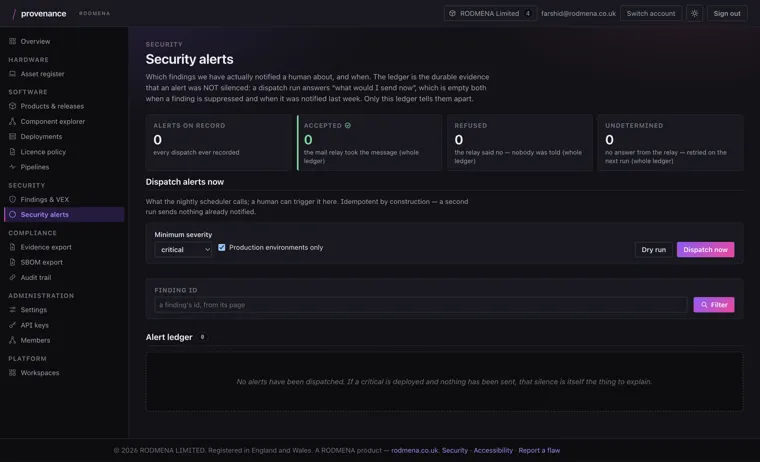
安全警报 Provenance 截图 Provenance安全警报保留了一份台账,记录了哪些调查结果在何时传达给了人工,以及哪些分发已被接受、拒绝或尚未确定。
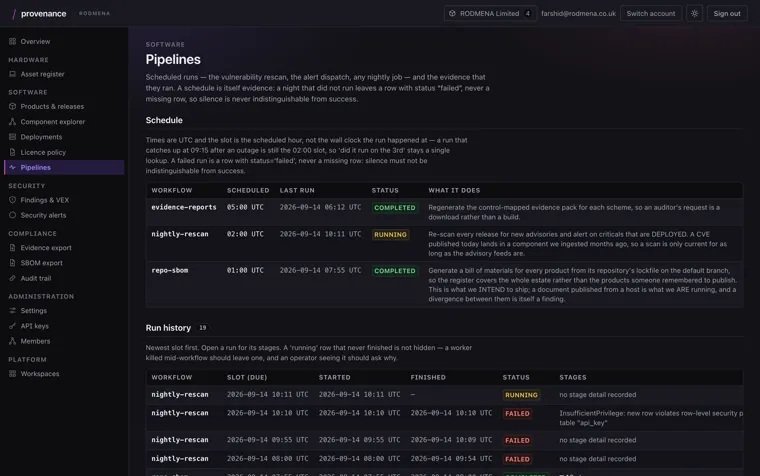
流水线 Provenance 截图 Provenance 流水线运行计划证据、每夜重新扫描和代码仓 SBOM 工作流,并记录其运行的状态和完整历史。