账簿
Ledger
针对资金、积分和库存的复式记账。它记录我们的账簿,也是我们对外销售的同一项服务。
- 构建于
- Auth, PostgreSQL
- 数据可用形式
- CSV和JSON
我们的运行方式
我们的账簿、规格说明、物料清单和 SBOM、商业记录以及电子邮件全部运行在我们自行编写并运营的系统上。我们销售的每一个平台都首先用于运营本公司,因此,一个会导致某套账簿出问题的版本会首先让我们的账簿出问题。
对比
这些记录中的每一条都存放在我们运营的系统上,因此当某一条出错时,我们要承担责任。
| 关注点 | 通常为外购 | 我们运行 |
|---|---|---|
| 账簿 | 会计软件订阅 | Ledger |
| 规格说明和变更控制 | 托管式问题跟踪器 | Tracker |
| 物料清单和SBOM | 最多也就是个电子表格 | Provenance |
| 商业记录(CRM) | 销售软件订阅,与会计系统分开 | Trace |
| 文档和运行手册 | 文档订阅 | 知识库 |
| 公司电子邮件 | 邮件和办公订阅 | 网页邮件 |
上述每个系统都已在各自的数据库上构建、部署并运行。核查日期:2026-09-09。
这些系统
每个系统只负责一项事务,通过我们自己的身份服务让人员登录,拥有自己的数据库,并以开放格式导出其数据。
账簿
针对资金、积分和库存的复式记账。它记录我们的账簿,也是我们对外销售的同一项服务。
规格说明和变更控制
对每个代码仓库的每次变更都始于一份书面规格说明和一张工单,并以一条验证方式的记录收尾。
物料清单和SBOM
硬件的资产登记册,我们发布的每个软件版本的SBOM,以及针对两者跟踪的安全发现。
商业记录(CRM)
客户关系和收入记录,与账本进行对账。
文档和运行手册
为整个IT资产中的每个平台编写文档,确保没有任何服务的运行手册只存在于某位工程师的脑子里。
打开知识库 需要登录
公司电子邮件
在我们自有邮件平台之上构建的邮箱界面,因此公司通信始终留在我们运营的基础设施上。
打开网页邮件 需要登录
内部
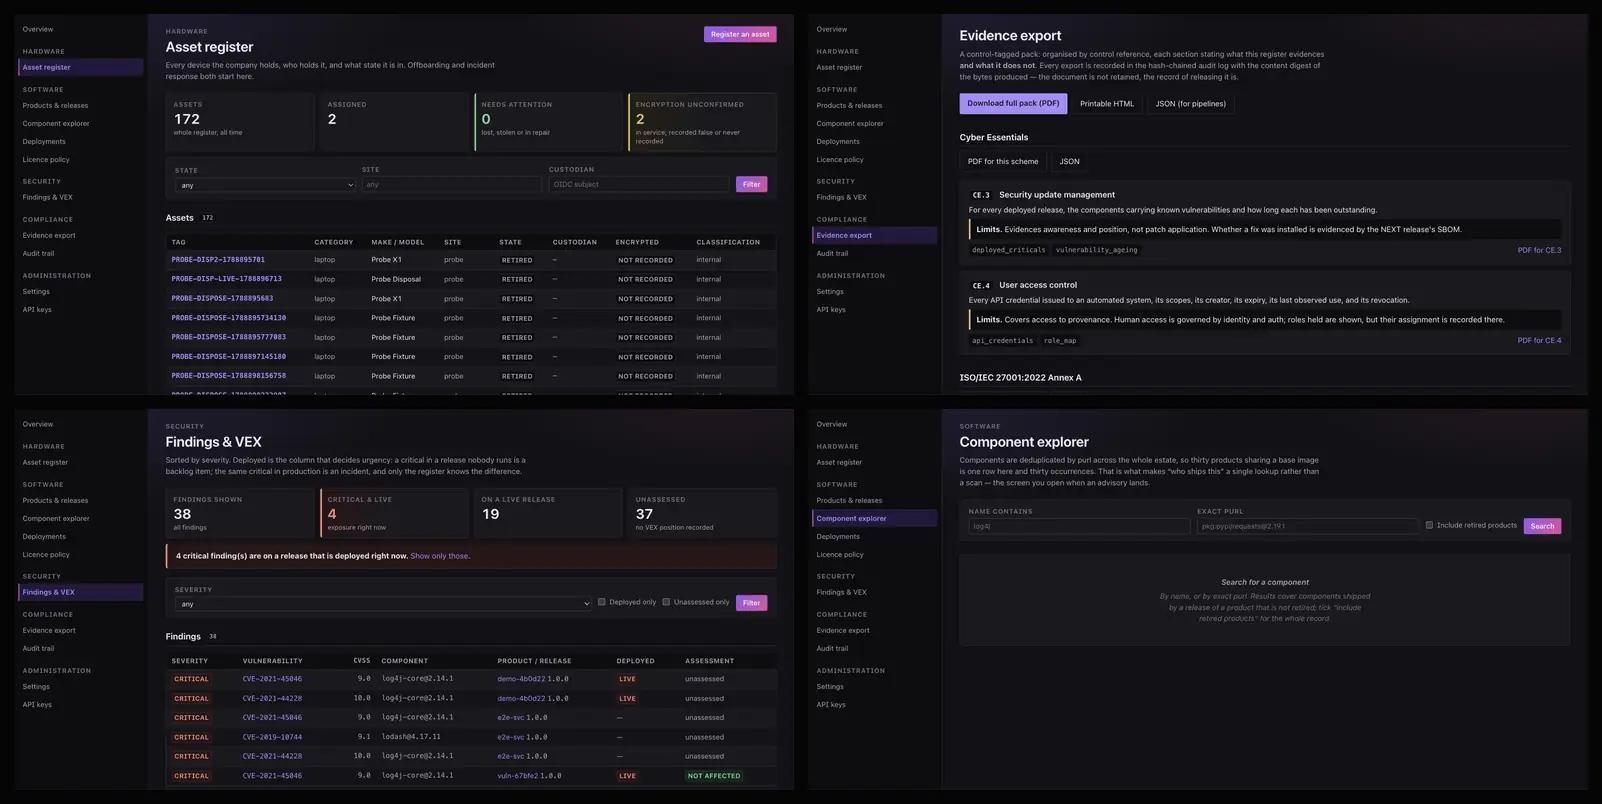
来自Provenance的四个界面:硬件资产登记册、按控制项参考编号组织的证据包、带有 VEX 立场说明的发现表,以及组件浏览器。
自建还是外购
对于其中大多数系统而言,外购意义不大。
为我们记账的 Ledger 是本网站上的产品之一。为同等功能向他人付费会很奇怪,而自己运行它,能让我们看到每个版本对一套实际账簿会产生什么影响。
小型供应商无法以 CycloneDX、SPDX 和 VEX 格式,针对其自身系统资产订阅组件清单和安全发现,因此我们为此构建了一个登记册。
上述一切都运行在PostgreSQL, FreeBSD, Python, OpenID Connect 和 公共信任的TLS上。我们编写应用层,我们不自行编写数据库、操作系统或密码学。
依赖项
每一行显示一项关注点、处理该关注点的系统,以及该系统在我们自有目录中所运行的平台。
账簿
Ledger
Auth, PostgreSQL
规格说明和变更控制
Tracker
issuedb-cli + EARS, Identity
物料清单和SBOM
Provenance
Auth, PostgreSQL
商业记录(CRM)
Trace
Ledger, Auth
文档和运行手册
知识库
Auth, TokenGate
公司电子邮件
网页邮件
RODMENA Mail API, Identity
右侧一列来自我们自己的产品目录。我们销售的平台,正是我们开票、发货和保存记录所依赖的平台。了解各平台如何协同运作。