La contabilidad
Ledger
Contabilidad por partida doble para dinero, créditos y existencias. Lleva nuestros libros contables y es el servicio que vendemos.
- Construido sobre
- Auth, PostgreSQL
- Datos disponibles como
- CSV y JSON
Cómo operamos
Nuestros libros contables, especificaciones, lista de materiales y SBOM, registro comercial y correo electrónico funcionan todos en sistemas que escribimos y operamos nosotros mismos. Las plataformas que vendemos gestionan primero la empresa. Una release que rompiera un conjunto de libros contables rompería los nuestros antes que los de cualquier otra persona.
Comparación
Nosotros mismos gestionamos los sistemas que respaldan estos registros y somos responsables cuando un registro es incorrecto.
| Cometido | Lo que suele comprarse | Lo que usamos nosotros |
|---|---|---|
| La contabilidad | Una suscripción a un programa de contabilidad | Ledger |
| Especificaciones y control de cambios | Un gestor de incidencias alojado | Gestor de incidencias |
| Lista de materiales y SBOM | Una hoja de cálculo, si acaso | Provenance |
| El registro comercial (CRM) | Una suscripción de ventas, independiente de la contabilidad | Trace |
| Documentación y manuales de operaciones | Una suscripción de documentación | Base de conocimiento |
| Correo electrónico de la empresa | Una suscripción de correo y ofimática | Webmail |
Todos los sistemas anteriores están compilados, implementados y funcionando en sus propias bases de datos. Comprobado el 2026-09-09.
Los sistemas
Nuestros sistemas cubren una única función cada uno, autentican a los usuarios a través de nuestro propio servicio de identidad y exportan datos en formatos abiertos desde bases de datos independientes.
La contabilidad
Contabilidad por partida doble para dinero, créditos y existencias. Lleva nuestros libros contables y es el servicio que vendemos.
Especificaciones y control de cambios
Los cambios en nuestros repositorios comienzan con una especificación por escrito y un tíquet, y concluyen con una nota sobre cómo se verificaron.
Lista de materiales y SBOM
Un registro de activos para el hardware, un SBOM para cada versión de software que distribuimos y los hallazgos de seguridad registrados frente a ambos.
Abrir Provenance Página de producto de Provenance Se requiere inicio de sesión
El registro comercial (CRM)
Registros de relaciones con clientes e ingresos, conciliados con el libro mayor.
Abrir Trace Página de producto de Trace Se requiere inicio de sesión
Documentación y manuales de operaciones
Documentación de las plataformas de la infraestructura de TI, incluidos los runbooks de nuestros servicios.
Abrir Base de conocimiento Se requiere inicio de sesión
Correo electrónico de la empresa
Una interfaz de buzón de correo sobre nuestra propia plataforma de correo que mantiene la correspondencia de la empresa en infraestructura operada por nosotros.
Abrir Webmail Se requiere inicio de sesión
Dentro
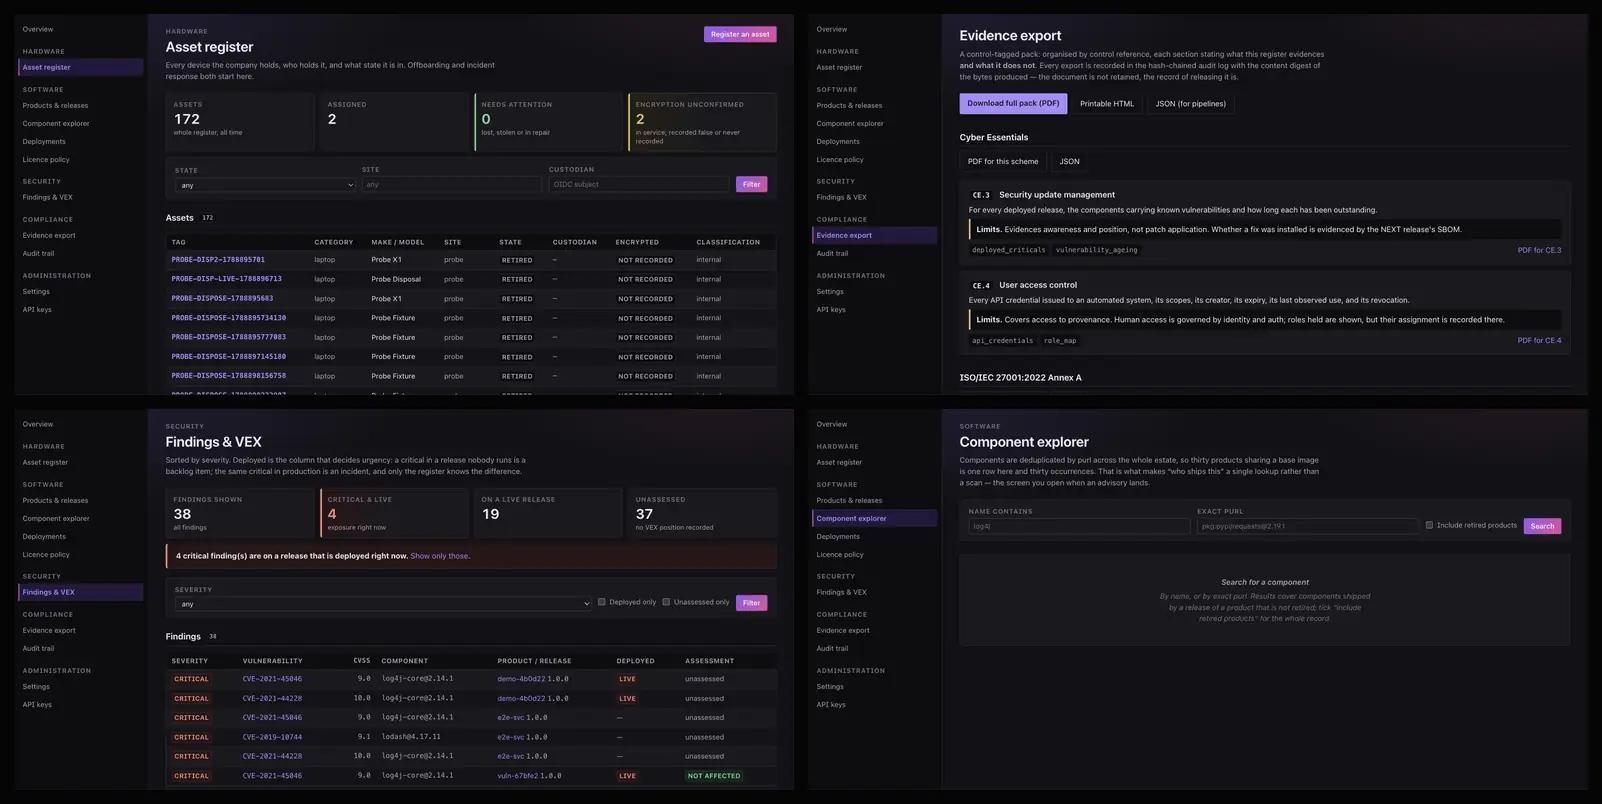
Cuatro pantallas de Provenance: el registro de activos de hardware, el paquete de evidencias organizado por referencia de control, la tabla de hallazgos con posiciones VEX y el explorador de componentes.
Desarrollar o comprar
Para la mayoría de estos sistemas, comprar uno ya hecho tendría poco sentido.
El libro mayor que lleva nuestra contabilidad es uno de los productos de este sitio. Pagar a un tercero por un equivalente resultaría extraño, y ejecutarlo nosotros mismos nos muestra el efecto que tiene una release en unos libros contables en funcionamiento.
Queríamos disponer de un inventario de componentes y hallazgos de seguridad para nuestro propio parque informático en CycloneDX, SPDX y VEX, bajo nuestro propio control, y creamos un registro para albergarlos.
Todo lo anterior se ejecuta en PostgreSQL, FreeBSD, Python, OpenID Connect y TLS de confianza pública. Desarrollamos la capa de aplicación, pero no nuestras propias bases de datos, sistemas operativos ni criptografía.
Una empresa que opera sus propios sistemas tiene que lidiar con la ausencia de las personas que los construyeron. Nuestros repositorios cuentan con runbooks, y los cambios tienen una especificación y un ticket que registra cómo se verificaron. Las migraciones de bases de datos se almacenan dentro de la base de datos que gestionan y sobreviven a una restauración junto con ella. Probamos las restauraciones de extremo a extremo, y una topología publicada describe todo el parque de sistemas.
Dependencias
Las filas muestran una cuestión, el sistema que la gestiona y las plataformas de nuestro propio catálogo en las que se ejecuta.
La contabilidad
Ledger
Auth, PostgreSQL
Especificaciones y control de cambios
Gestor de incidencias
issuedb-cli + EARS, Identity
Lista de materiales y SBOM
Provenance
Auth, PostgreSQL
El registro comercial (CRM)
Trace
Ledger, Auth
Documentación y manuales de operaciones
Base de conocimiento
Auth, TokenGate
Correo electrónico de la empresa
Webmail
RODMENA Mail API, Identity
La columna de la derecha procede de nuestro propio catálogo de productos. Utilizamos las plataformas que vendemos para facturar, enviar y mantener nuestros registros. Vea cómo encajan las plataformas entre sí.
Podemos guiarle por cualquiera de estos sistemas, o enviar la topología, las políticas y la declaración de capacidades para su expediente de contratación.