I libri contabili
Ledger
Contabilità a partita doppia per denaro, crediti e scorte. Gestisce i nostri registri contabili ed è il servizio che vendiamo.
- Costruito su
- Auth, PostgreSQL
- Dati disponibili come
- CSV e JSON
Come operiamo
I nostri registri contabili, le specifiche, la distinta base e la SBOM, i record commerciali e la posta elettronica funzionano tutti su sistemi che abbiamo scritto e gestiamo noi. Le piattaforme che vendiamo fanno funzionare innanzitutto la nostra azienda. Una release che comprometterebbe un insieme di registri contabili compromette i nostri prima di quelli di chiunque altro.
Confronto
Gestiamo direttamente i sistemi alla base di questi record e siamo responsabili qualora un record risulti errato.
| Ambito | Di solito acquistato | Gestiamo |
|---|---|---|
| I libri contabili | Un abbonamento a un software di contabilità | Ledger |
| Specifiche e controllo delle modifiche | Un issue tracker ospitato | Tracker |
| Distinta base e SBOM | Un foglio di calcolo, semmai | Provenance |
| Il registro commerciale (CRM) | Un abbonamento commerciale, separato dalla contabilità | Trace |
| Documentazione e runbook | Un abbonamento alla documentazione | Knowledge base |
| Posta elettronica aziendale | Un abbonamento per posta e produttività | Webmail |
Tutti i sistemi sopra indicati sono creati, distribuiti e operativi su database propri. Verificato 2026-09-09.
I sistemi
I nostri sistemi coprono ciascuno un unico ambito, autenticano gli utenti tramite il nostro servizio di gestione delle identità ed esportano i dati in formati aperti da database distinti.
I libri contabili
Contabilità a partita doppia per denaro, crediti e scorte. Gestisce i nostri registri contabili ed è il servizio che vendiamo.
Specifiche e controllo delle modifiche
Le modifiche ai nostri repository iniziano con una specifica scritta e un ticket, e si concludono con una nota sulle modalità di verifica.
Distinta base e SBOM
Un registro degli asset per l'hardware, un SBOM per ogni release software che distribuiamo, e le risultanze di sicurezza monitorate su entrambi.
Apra Provenance Pagina del prodotto Provenance Accesso richiesto
Il registro commerciale (CRM)
Registrazioni delle relazioni con i clienti e dei ricavi, riconciliate con il ledger.
Apra Trace Pagina del prodotto Trace Accesso richiesto
Documentazione e runbook
Documentazione relativa alle piattaforme dell'infrastruttura IT, compresi i runbook per i nostri servizi.
Apra Knowledge base Accesso richiesto
Posta elettronica aziendale
Un'interfaccia per caselle di posta sulla nostra piattaforma e-mail proprietaria, che mantiene la corrispondenza aziendale sull'infrastruttura che gestiamo.
Apra Webmail Accesso richiesto
All'interno
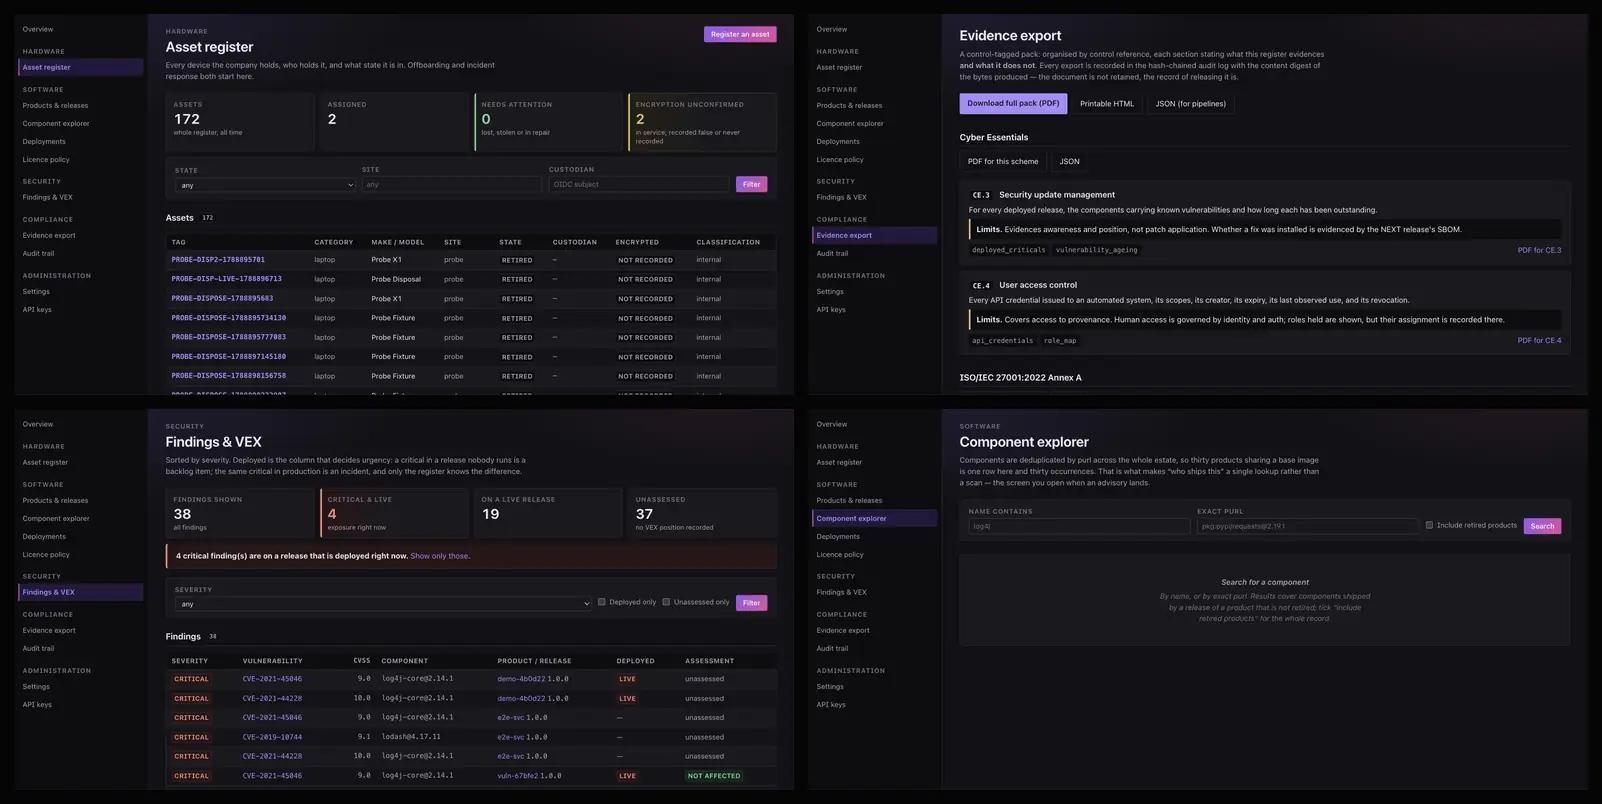
Quattro schermate da Provenance: il registro dei cespiti hardware, il pacchetto di evidenze organizzato per riferimento di controllo, la tabella dei risultati con le posizioni VEX e l'esploratore dei componenti.
Sviluppare o acquistare
Per la maggior parte di questi sistemi, acquistarne uno già pronto avrebbe poco senso.
Il registro che gestisce la nostra contabilità è uno dei prodotti presenti su questo sito. Pagare qualcun altro per una soluzione equivalente sarebbe insolito, e gestirlo direttamente ci permette di verificare l'impatto di una release su una contabilità operativa.
Desideravamo un inventario dei componenti e i risultati di sicurezza per la nostra infrastruttura IT in CycloneDX, SPDX e VEX, sotto il nostro diretto controllo, e abbiamo sviluppato un registro per contenerli.
Tutto quanto sopra opera su PostgreSQL, FreeBSD, Python, OpenID Connect e TLS con attendibilità pubblica. Sviluppiamo il livello applicativo, ma non i nostri database, sistemi operativi o sistemi di crittografia.
Un'azienda che gestisce i propri sistemi deve fare i conti con l'assenza delle persone che li hanno creati. I nostri repository dispongono di runbook e le modifiche hanno una specifica e un ticket che documenta come sono state verificate. Le migrazioni dei database sono archiviate all'interno del database che gestiscono e sopravvivono a un ripristino insieme a esso. Testiamo i ripristini end-to-end e una topologia pubblicata descrive l'intera infrastruttura di sistemi.
Dipendenze
Le righe indicano un'esigenza specifica, il sistema deputato alla sua gestione e le piattaforme del nostro catalogo su cui opera.
I libri contabili
Ledger
Auth, PostgreSQL
Specifiche e controllo delle modifiche
Tracker
issuedb-cli + EARS, Identity
Distinta base e SBOM
Provenance
Auth, PostgreSQL
Il registro commerciale (CRM)
Trace
Ledger, Auth
Documentazione e runbook
Knowledge base
Auth, TokenGate
Posta elettronica aziendale
Webmail
RODMENA Mail API, Identity
La colonna a destra proviene dal nostro catalogo prodotti. Utilizziamo le piattaforme che vendiamo per fatturare, spedire e tenere i nostri registri. Scopra come si integrano le piattaforme.
Possiamo illustrarLe uno qualsiasi di questi sistemi oppure inviare la topologia, le politiche e la dichiarazione di capacità per il Suo pacchetto di gara.