Die Buchhaltung
Ledger
Doppelte Buchführung für Geld, Guthaben und Bestände. Sie führt unsere Bücher und ist der Service, den wir verkaufen.
- Aufgebaut auf
- Auth, PostgreSQL
- Daten verfügbar als
- CSV und JSON
Wie wir das Unternehmen führen
Unsere Buchhaltung, Spezifikationen, Stücklisten und SBOMs, Kaufmännische Daten und E-Mails laufen alle auf Systemen, die wir selbst geschrieben haben und betreiben. Die Plattformen, die wir verkaufen, betreiben zuerst das eigene Unternehmen. Ein Release, das eine Buchhaltung beschädigen würde, beschädigt unsere vor der aller anderen.
Vergleich
Wir betreiben die Systeme hinter diesen Datensätzen selbst und tragen die Verantwortung, wenn ein Datensatz fehlerhaft ist.
| Bereich | Üblicherweise zugekauft | Wir betreiben |
|---|---|---|
| Die Buchhaltung | Ein Abonnement für Buchhaltungssoftware | Ledger |
| Spezifikationen und Änderungskontrolle | Ein gehosteter Issue-Tracker | Tracker |
| Stückliste und SBOM | Eine Tabellenkalkulation, wenn überhaupt | Provenance |
| Kaufmännische Daten (CRM) | Ein Vertriebsabonnement, getrennt von der Buchhaltung | Trace |
| Dokumentation und Runbooks | Ein Abonnement für eine Dokumentationsplattform | Wissensdatenbank |
| Firmen-E-Mail | Ein Mail- und Office-Abonnement | Webmail |
Alle oben genannten Systeme werden auf eigenen Datenbanken erstellt, bereitgestellt und betrieben. Überprüft: 2026-09-09.
Die Systeme
Unsere Systeme decken jeweils einen einzelnen Aufgabenbereich ab, melden Personen über unseren eigenen Identitätsdienst an und exportieren Daten in offenen Formaten aus separaten Datenbanken.
Die Buchhaltung
Doppelte Buchführung für Geld, Guthaben und Bestände. Sie führt unsere Bücher und ist der Service, den wir verkaufen.
Spezifikationen und Änderungskontrolle
Änderungen an unseren Repositories beginnen mit einer schriftlichen Spezifikation und einem Ticket und schließen mit einem Vermerk darüber ab, wie sie verifiziert wurden.
Stückliste und SBOM
Ein Asset-Register für die Hardware, eine SBOM für jedes Software-Release, das wir ausliefern, und Sicherheitsbefunde, die für beide nachverfolgt werden.
Provenance öffnen Produktseite von Provenance Anmeldung erforderlich
Kaufmännische Daten (CRM)
Kundenbeziehungs- und Umsatzdaten, abgeglichen mit dem Hauptbuch.
Trace öffnen Produktseite von Trace Anmeldung erforderlich
Dokumentation und Runbooks
Dokumentation für die Plattformen in der IT-Landschaft, einschließlich der Runbooks für unsere Services.
Wissensdatenbank öffnen Anmeldung erforderlich
Firmen-E-Mail
Eine Mailbox-Benutzeroberfläche über unserer eigenen E-Mail-Plattform, die die Unternehmenskorrespondenz auf von uns betriebener Infrastruktur vorhält.
Webmail öffnen Anmeldung erforderlich
Einblick
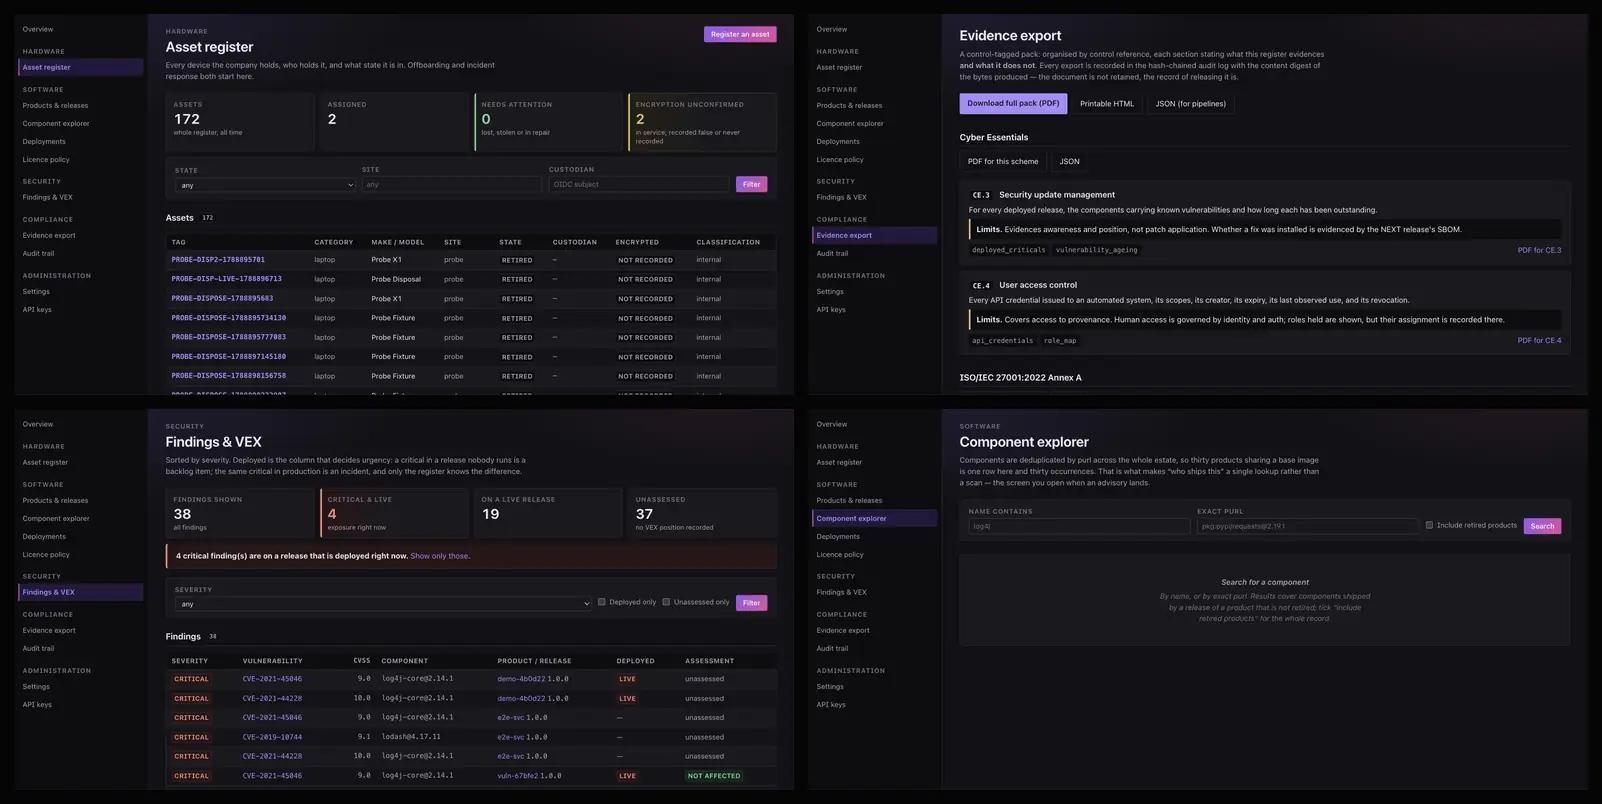
Vier Ansichten aus Provenance: das Hardware-Asset-Register, das nach Maßnahmenreferenz gegliederte Nachweispaket, die Befundtabelle mit VEX-Bewertungen und der Komponenten-Explorer.
Selbst entwickeln oder kaufen
Bei den meisten dieser Systeme würde es wenig Sinn ergeben, eines einzukaufen.
Das Ledger, das unsere Bücher führt, ist eines der Produkte auf dieser Website. Jemand anderem für ein Äquivalent zu bezahlen, wäre seltsam, und der eigene Betrieb zeigt uns, was ein Release mit einem funktionierenden Buchführungssatz macht.
Wir wollten ein Komponenteninventar und Sicherheitserkenntnisse für unsere eigene IT-Landschaft in CycloneDX, SPDX und VEX unter unserer eigenen Kontrolle und haben ein Register aufgebaut, um diese zu verwalten.
Alles oben Genannte läuft auf PostgreSQL, FreeBSD, Python, OpenID Connect und TLS mit öffentlich vertrauenswürdigen Zertifikaten. Wir entwickeln die Anwendungsschicht, aber keine eigenen Datenbanken, Betriebssysteme oder Kryptografie.
Ein Unternehmen, das seine eigenen Systeme betreibt, muss damit umgehen können, dass die Personen abwesend sind, die sie entwickelt haben. Unsere Repositories verfügen über Runbooks, und Änderungen haben eine Spezifikation sowie ein Ticket, das festhält, wie sie verifiziert wurden. Datenbankmigrationen werden in der Datenbank gespeichert, die sie verwalten, und überstehen mit ihr eine Wiederherstellung. Wir testen Wiederherstellungen durchgängig, und eine veröffentlichte Topologie beschreibt die gesamte IT-Landschaft.
Abhängigkeiten
Die Zeilen zeigen einen Aufgabenbereich, das System, das ihn verarbeitet, und die Plattformen aus unserem eigenen Katalog, auf denen er betrieben wird.
Die Buchhaltung
Ledger
Auth, PostgreSQL
Spezifikationen und Änderungskontrolle
Tracker
issuedb-cli + EARS, Identity
Stückliste und SBOM
Provenance
Auth, PostgreSQL
Kaufmännische Daten (CRM)
Trace
Ledger, Auth
Dokumentation und Runbooks
Wissensdatenbank
Auth, TokenGate
Firmen-E-Mail
Webmail
RODMENA Mail API, Identity
Die rechte Spalte stammt aus unserem eigenen Produktkatalog. Wir nutzen die Plattformen, die wir verkaufen, um Rechnungen zu stellen, zu versenden und unsere Aufzeichnungen zu führen. Sehen Sie, wie die Plattformen ineinandergreifen.
Gern führen wir Sie durch jedes dieser Systeme oder senden Ihnen Topologie, Richtlinien und Unternehmensprofil für Ihre Beschaffungsunterlagen.