帳簿
Ledger
資金、クレジット、在庫に対応した複式簿記です。当社の帳簿を管理する仕組みであり、当社が販売しているサービスでもあります。
- 基盤
- Auth, PostgreSQL
- 利用可能なデータ形式
- CSVおよびJSON
当社の運用方法
当社の帳簿、仕様書、部品構成表(BOM)およびSBOM、商取引記録、メールはすべて、当社自身が作成・運用するシステム上で稼働しています。当社が販売するプラットフォームは、まず自社を動かしています。帳簿群を損なうようなリリースがあれば、他の誰よりも先に当社の帳簿が影響を受けます。
比較
これらの記録を支えるシステムは当社自身で運用しており、記録に誤りがある場合は当社が責任を負います。
| 関心事 | 通常、購入するもの | 当社が運用するシステム |
|---|---|---|
| 帳簿 | 会計サービスのサブスクリプション | Ledger |
| 仕様書と変更管理 | ホスト型の課題トラッカー | トラッカー |
| 部品表およびSBOM | せいぜいスプレッドシート程度です | Provenance |
| 商取引記録(CRM) | 会計とは別の営業サブスクリプション | Trace |
| ドキュメントとランブック | ドキュメントサービスのサブスクリプション | ナレッジベース |
| 会社のメール | メールとオフィスソフトのサブスクリプション | Webメール |
上記のシステムはすべて、それぞれ独自のデータベース上で構築、デプロイ、稼働しています。確認日:2026-09-09。
システム
当社のシステムはそれぞれ1つの関心事を扱い、独自のIDサービスを通じてユーザーをサインインさせ、独立したデータベースからオープン形式でデータをエクスポートします。
帳簿
資金、クレジット、在庫に対応した複式簿記です。当社の帳簿を管理する仕組みであり、当社が販売しているサービスでもあります。
仕様書と変更管理
当社リポジトリへの変更は、書面による仕様書とチケットから始まり、どのように検証されたかの記録をもって完了します。
部品表およびSBOM
ハードウェアの資産台帳、当社が出荷するすべてのソフトウェアリリースのSBOM、およびその両方に対して追跡されるセキュリティ所見。
Provenanceを開く Provenance製品ページ サインインが必要
商取引記録(CRM)
顧客関係と収益の記録であり、元帳と照合されます。
Traceを開く Trace製品ページ サインインが必要
ドキュメントとランブック
当社サービス向けのランブックを含む、全環境のプラットフォームに関するドキュメントです。
ナレッジベースを開く サインインが必要
会社のメール
自社運用のメールプラットフォーム上に構築されたメールボックスインターフェースであり、会社の通信を当社運用のインフラストラクチャ上に保持します。
Webメールを開く サインインが必要
内部
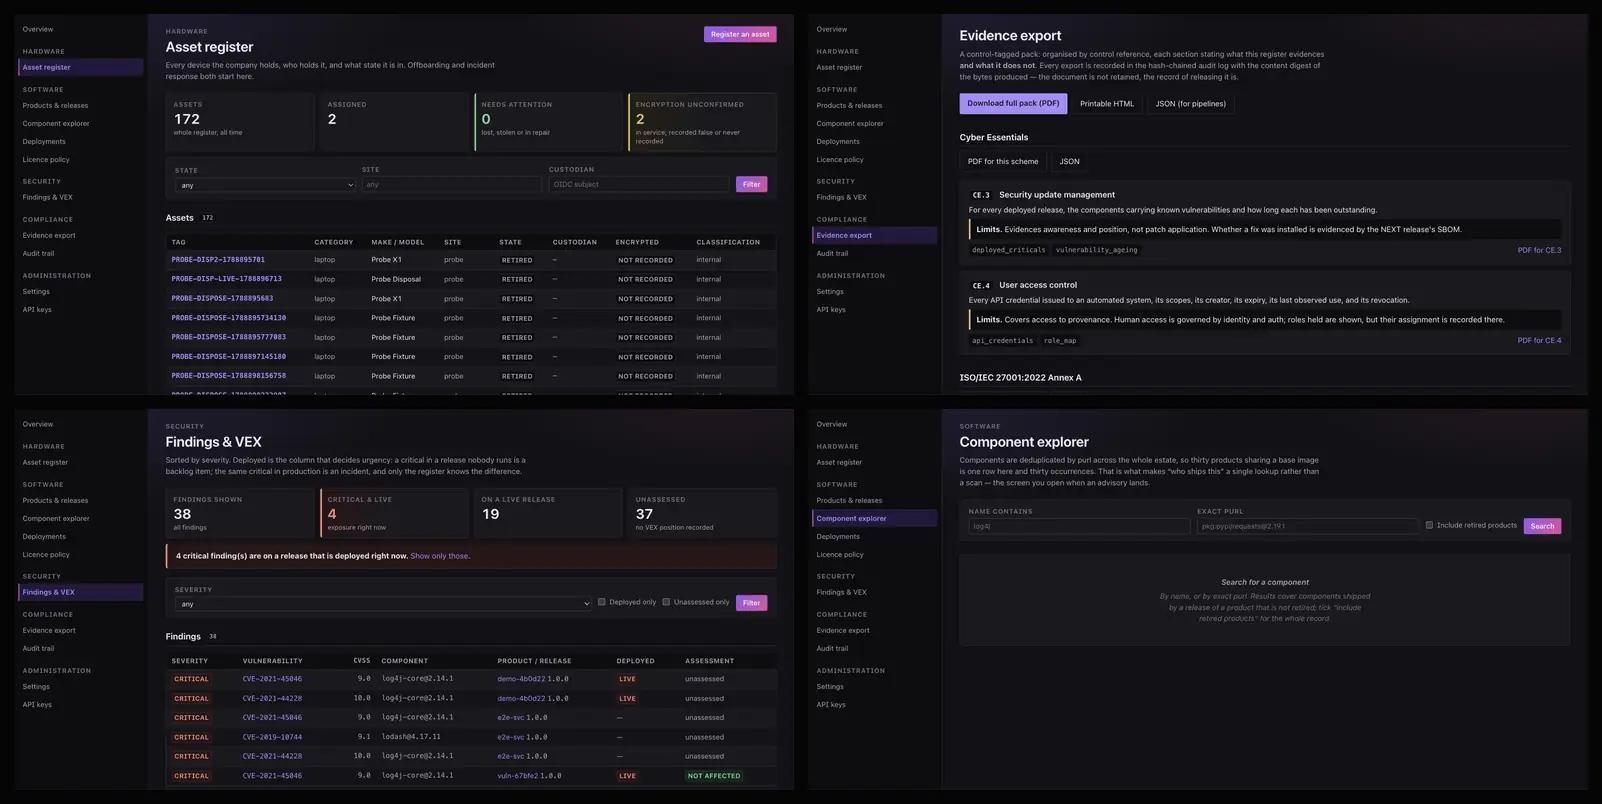
Provenanceの4つの画面:ハードウェア資産登録簿、管理基準参照別に整理されたエビデンスパック、VEXの立場を記載した所見テーブル、コンポーネントエクスプローラー。
構築か購入か
これらのシステムのほとんどでは、既製品を購入することはほとんど意味がありません。
当社の帳簿を管理するLedgerは、本サイトで提供している製品の1つです。同等の製品に他社へ費用を支払うのは不自然であり、自社で運用することで、開示が実際の帳簿運用にどのような影響を与えるかを把握できます。
当社は、自社の管理下にある当社のシステム全体について、CycloneDX、SPDXおよびVEX形式のコンポーネントインベントリとセキュリティ検出結果を保持したいと考え、それらを格納するレジスタを構築しました。
上記はすべてPostgreSQL, FreeBSD, Python, OpenID Connectと公的に信頼されたTLS上で稼働しています。当社はアプリケーション層を開発していますが、独自のデータベース、オペレーティングシステム、暗号化技術を開発しているわけではありません。
自社システムを運用する企業は、それを構築した人員の不在に対処できなければなりません。当社のリポジトリにはランブックがあり、変更には仕様書および検証方法を記録したチケットが存在します。データベースマイグレーションは管理対象のデータベース内に保存され、データベースとともにリストア後も保持されます。当社ではエンドツーエンドでリストアをテストしており、公開されているトポロジーにシステム全体の構成が記載されています。
依存関係
各行には、関心事、それを処理するシステム、およびそれが稼働する当社独自のカタログのプラットフォームが示されています。
帳簿
Ledger
Auth, PostgreSQL
仕様書と変更管理
トラッカー
issuedb-cli + EARS, Identity
部品表およびSBOM
Provenance
Auth, PostgreSQL
商取引記録(CRM)
Trace
Ledger, Auth
ドキュメントとランブック
ナレッジベース
Auth, TokenGate
会社のメール
Webメール
RODMENA Mail API, Identity
右側の列は、当社自身の製品カタログに基づいています。当社は、請求、リリース、記録の保持に、自社で販売しているプラットフォームを使用しています。プラットフォームがどのように連携しているかをご確認ください。
これらのシステムのいずれについてもご案内できます。また、調達パック用にトポロジー、ポリシー、ケイパビリティ・ステートメントをお送りできます。