Secrets-Management
Haven
VerfügbarDa es die Zugangsdaten anderer Systeme verwahrt, schließt es im Fehlerfall sicher.
Haven verwahrt die Datenbankpasswörter, API-Schlüssel, Signaturschlüssel und Zertifikate, auf denen ein Unternehmen aufbaut. Es stellt sie mit einer Ablaufzeit aus, begrenzt den Zugriffsumfang einzelner Anwendungen und protokolliert alle Anfragen, bevor es sie ausführt. Sein Master-Key berührt niemals die Festplatte. Nach einem Neustart bleibt es gesperrt, bis genügend Ihrer benannten Inhaber ihre Anteile zusammenführen. Wer im Besitz des Servers ist, besitzt nicht die Secrets.
Für wen es gedacht ist. Organisationen, die nachweisen müssen, woher Zugangsdaten stammen, wer sie verwenden konnte und wann sie entzogen wurden, und die möchten, dass Zugangsdaten von selbst ablaufen.
- Status
- Verfügbar
- Teil von
- Kernplattform
- Produktseite
- haven.rodmena.co.uk
- Tags
- Secrets-ManagementAblaufende ZugangsdatenEntsperrung mit geteiltem SchlüsselPrüfpfad
Was es leistet
-
Gesperrt, bis Ihre Schlüsselinhaber entsperren
Der Master-Key wird niemals auf die Festplatte geschrieben. Ein gestohlener Server oder ein kopiertes Backup gibt nichts preis, da nach einem Neustart drei von fünf Anteilseignern ihre Anteile zusammenführen müssen, bevor überhaupt etwas gelesen werden kann.
-
Trennung zwischen Teams
Ein Mandant verfügt über eigene Verschlüsselungsschlüssel, Richtlinien und Secrets, und die Datenbank erzwingt die Trennung zwischen Mandanten. Da die von einem Aufrufer vorgelegten Zugangsdaten seinen Mandanten festlegen, kann ein Aufrufer nicht verlangen, als ein anderer behandelt zu werden.
-
Zugangsdaten, die von selbst ablaufen
Haven vergibt für jeden Prozess ein eigenes Datenbankpasswort mit einer festgelegten Lebensdauer. Es wird bei Anforderung erzeugt und entzogen, sobald die Frist abgelaufen ist. Ein kompromittiertes Passwort verliert daher seine Gültigkeit, selbst wenn niemand das Datenleck bemerkt hat.
-
Anwendungen besitzen keine Schlüssel
Haven ver- und entschlüsselt für die Anwendungen, sodass der Schlüssel die Anwendung nie erreicht. Beim Rotieren eines Schlüssels bleibt alles bereits Verschlüsselte lesbar.
-
Eine private Zertifizierungsstelle
Kurzlebige Zertifikate werden pro Dienst für die Domänen ausgestellt, die er laut seiner Rolle anfordern darf.
-
Ein Prüfpfad, der verifiziert wird
Anfragen werden vor ihrer Ausführung in einem Protokoll aufgezeichnet, in dem ein Hash jeden Eintrag mit dem vorherigen verkettet. Bei der Verifizierung wird diese Kette durchlaufen und neu berechnet.
Dokumentation und Zugangsdetails finden Sie auf der Produktseite haven.rodmena.co.uk. Für ein Pilotprojekt, eine Integration oder Fragen zur Beschaffung kontaktieren Sie uns.
Ansichten
Alle 6 Ansichten von Haven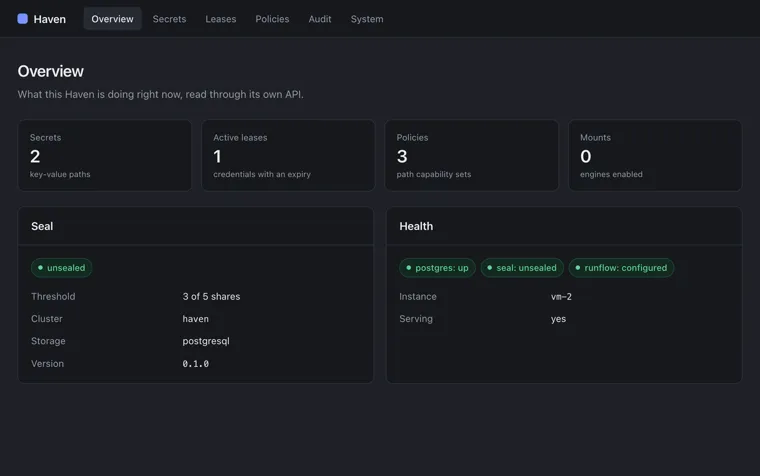
Übersicht Screenshot von Haven 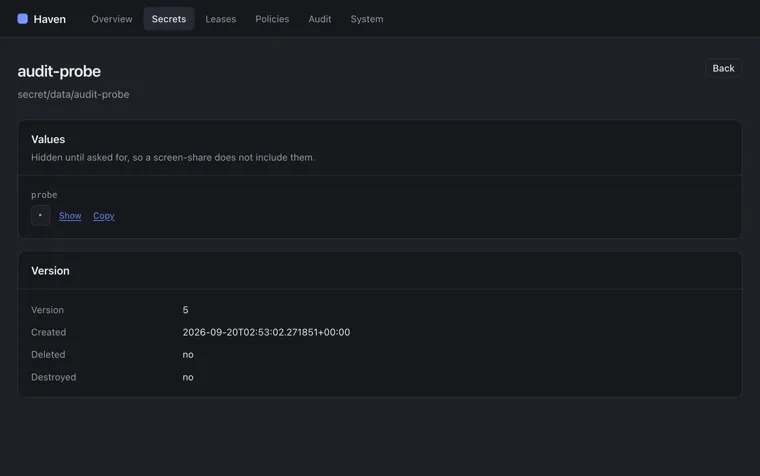
Ein gespeichertes Secret Screenshot von Haven 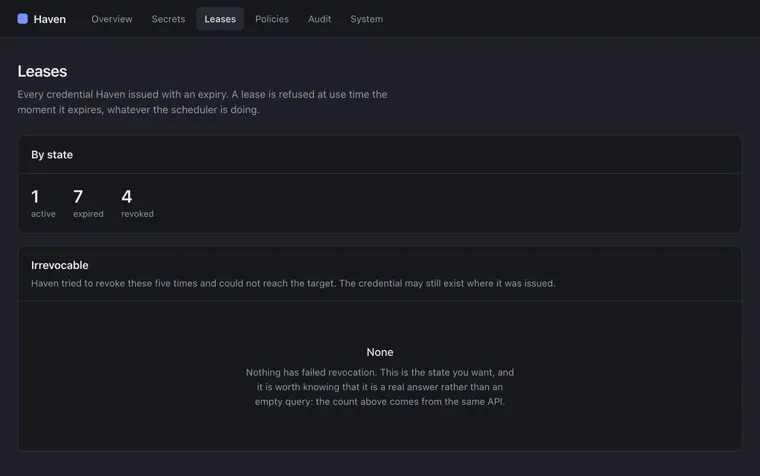
Leases Screenshot von Haven 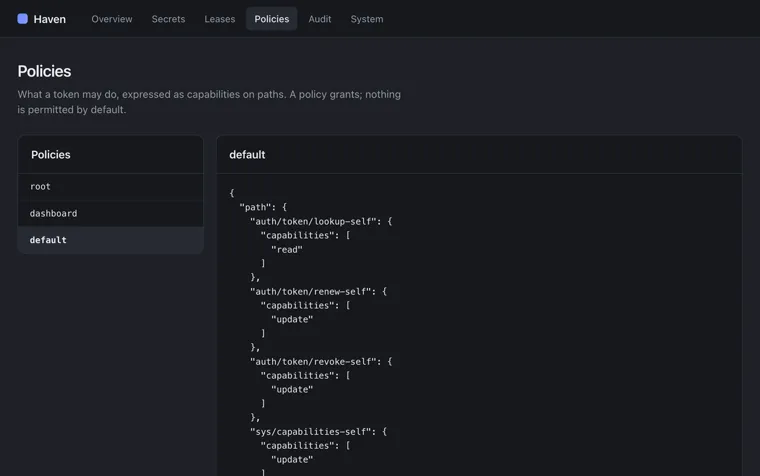
Richtlinien Screenshot von Haven 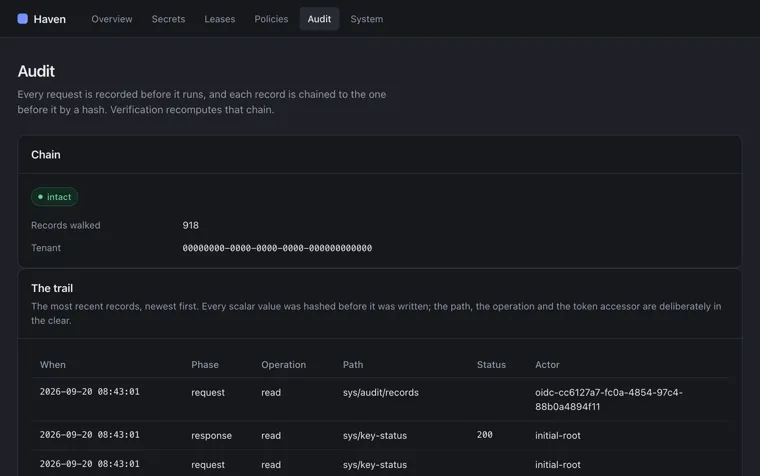
Der Prüfpfad Screenshot von Haven 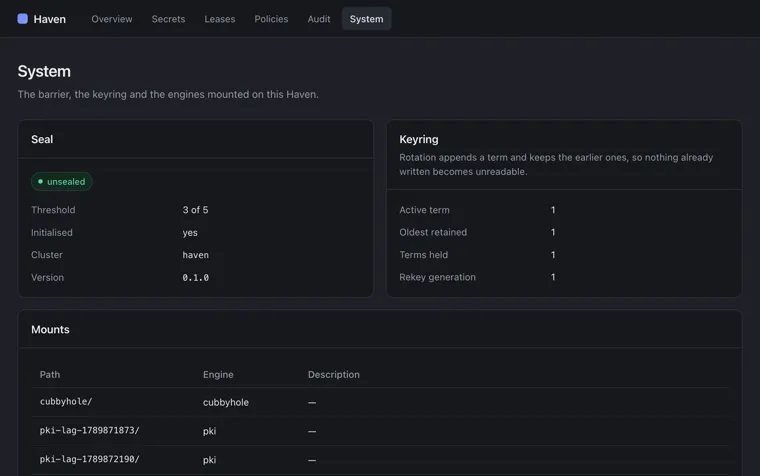
Siegel, Schlüsselring und Einbindungen Screenshot von Haven