Gestione dei segreti
Haven
DisponibilePoiché conserva le credenziali di altri sistemi, adotta una modalità fail-closed.
Haven conserva le password dei database, le chiavi API, le chiavi di firma e i certificati alla base di un'attività. Li rilascia con una scadenza, definisce l'ambito di ciò a cui qualsiasi applicazione può accedere e registra tutte le richieste prima di eseguirle. La sua chiave master non tocca mai il disco. Dopo un riavvio rimane bloccato finché un numero sufficiente dei Suoi titolari designati non combina le proprie quote. Chi possiede il server non possiede i segreti.
A chi è destinato. Organizzazioni che devono dimostrare da dove proviene una credenziale, chi poteva usarla e quando è stata ritirata, e che desiderano che le credenziali scadano da sole.
- Stato
- Disponibile
- Parte di
- Piattaforma core
- Sito del prodotto
- haven.rodmena.co.uk
- Tag
- Gestione dei segretiCredenziali con scadenzaSblocco con chiave divisaAudit trail
Cosa fa
-
Bloccato finché il Suo personale non lo apre
La chiave master non viene mai scritta su disco. Un server rubato o un backup copiato non rivelano nulla, poiché dopo un riavvio tre titolari di quote su cinque devono combinare le proprie parti prima che sia possibile leggere qualsiasi cosa.
-
Separazione tra i team
Un tenant dispone di una propria chiave di cifratura, delle proprie policy e dei propri segreti, e il database applica la separazione tra i tenant. Poiché la credenziale presentata da un chiamante ne determina il tenant, un chiamante non può richiedere di essere trattato come un altro.
-
Credenziali che scadono da sole
Haven rilascia una password del database per processo con una durata prestabilita. Viene creata su richiesta e revocata allo scadere del tempo. Una password trapelata smette quindi di funzionare anche se nessuno si è accorto della fuga di dati.
-
Le applicazioni non detengono chiavi
Haven cifra e decifra per loro conto, così la chiave non raggiunge mai l'applicazione. La rotazione di una chiave lascia leggibile tutto ciò che è già stato cifrato.
-
Un'autorità di certificazione privata
Vengono rilasciati certificati di breve durata per servizio per i domini che il suo ruolo gli consente di richiedere.
-
Un audit trail verificato
Le richieste vengono registrate prima di essere eseguite, in un log in cui un hash concatena un record a quello precedente. La verifica ripercorre la catena e la ricalcola.
La documentazione e i dettagli di accesso sono sul sito del prodotto, haven.rodmena.co.uk. Per un progetto pilota, un'integrazione o domande sull'approvvigionamento, ci contatti.
Schermate
Tutte le 6 schermate di Haven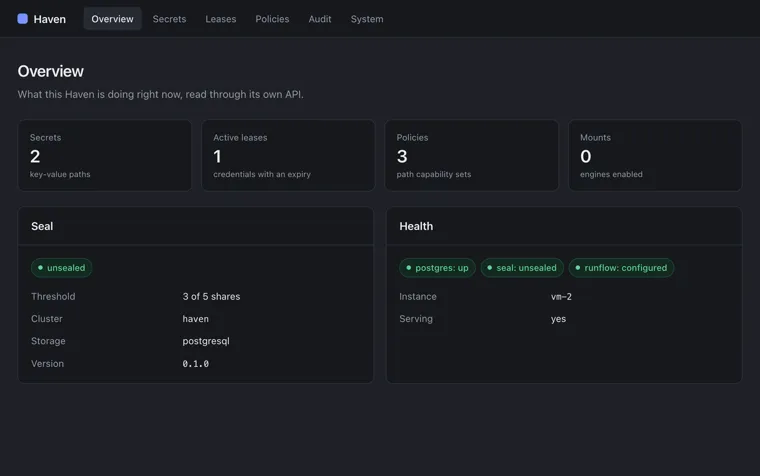
Panoramica Schermata di Haven 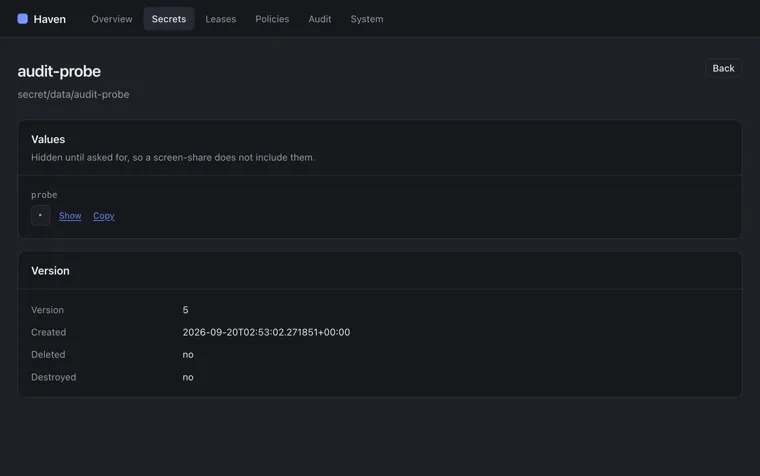
Un segreto memorizzato Schermata di Haven 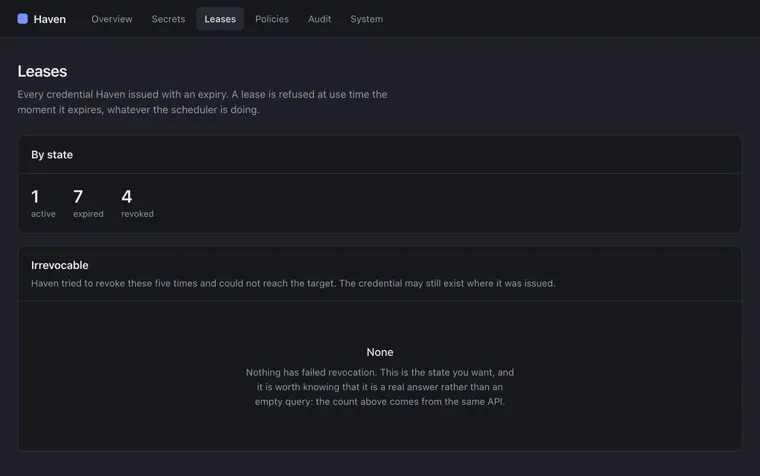
Lease Schermata di Haven 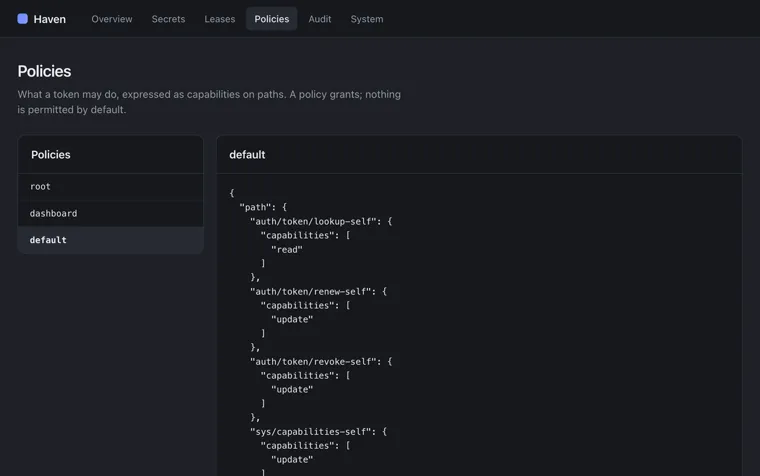
Policy Schermata di Haven 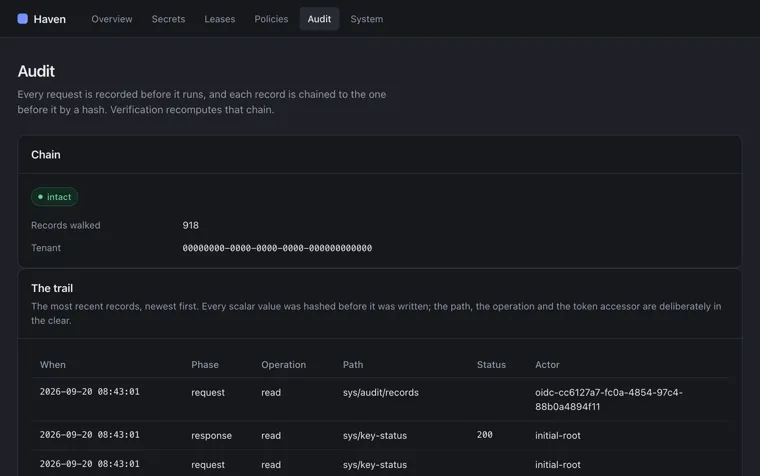
L'audit trail Schermata di Haven 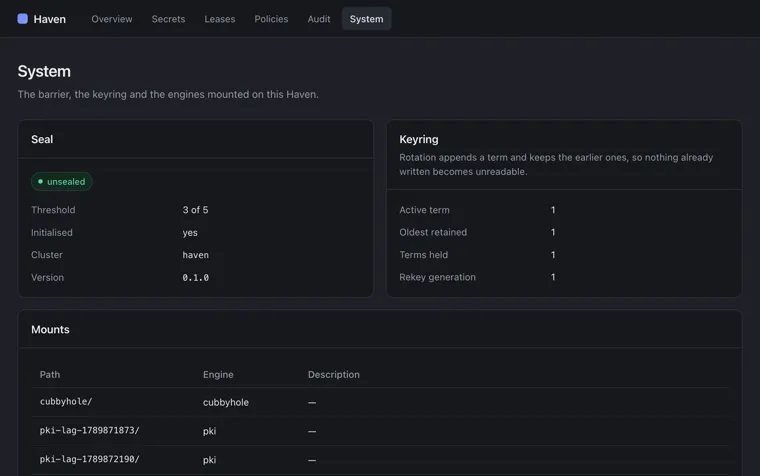
Sigillo, portachiavi e mount Schermata di Haven