Gestion des secrets
Haven
DisponibleComme il conserve les identifiants d'autres systèmes, il se verrouille par défaut en cas de défaillance.
Haven conserve les mots de passe de base de données, les clés d'API, les clés de signature et les certificats sous-jacents aux activités d'une entreprise. Il les délivre avec une date d'expiration, délimite ce à quoi chaque application peut accéder et enregistre toutes les requêtes avant de les exécuter. Sa clé maîtresse n'est jamais écrite sur disque. Après un redémarrage, il reste verrouillé jusqu'à ce qu'un nombre suffisant de vos détenteurs désignés combinent leurs parts. Quiconque détient le serveur ne détient pas les secrets.
À qui il est destiné. Les organisations qui doivent indiquer d’où provient un identifiant, qui pouvait l’utiliser et quand il a été retiré, et qui souhaitent que les identifiants expirent d’eux-mêmes.
- Statut
- Disponible
- Partie de
- Plateforme centrale
- Site produit
- haven.rodmena.co.uk
- Étiquettes
- Gestion des secretsIdentifiants à expiration automatiqueDéverrouillage par clé fractionnéePiste d’audit
Ce que cela fait
-
Verrouillé jusqu’à ce que vos collaborateurs l’ouvrent
La clé maîtresse n'est jamais écrite sur disque. Un serveur volé ou une sauvegarde copiée ne révèle rien, car après un redémarrage, trois détenteurs de parts sur cinq doivent combiner leurs fragments avant que quoi que ce soit ne puisse être lu.
-
Séparation entre les équipes
Un tenant dispose de sa propre clé de chiffrement, de ses propres politiques et secrets, et la base de données applique la séparation entre les tenants. Comme l'identifiant présenté par un appelant détermine son tenant, un appelant ne peut pas demander à être traité comme un autre.
-
Des identifiants qui expirent d’eux-mêmes
Haven délivre un mot de passe de base de données par processus, assorti d'une durée de vie. Il est créé sur demande et révoqué une fois le délai écoulé. Un mot de passe ayant fuité cesse donc de fonctionner, même si personne n'a remarqué la fuite.
-
Les applications ne détiennent aucune clé
Haven chiffre et déchiffre pour leur compte, de sorte que la clé ne parvient jamais à l’application. La rotation d’une clé laisse tout ce qui est déjà chiffré lisible.
-
Une autorité de certification privée
Des certificats à courte durée de vie sont délivrés par service pour les domaines que son rôle l'autorise à demander.
-
Une piste d’audit qui est vérifiée
Les requêtes sont enregistrées avant leur exécution, dans un journal où un hachage lie chaque enregistrement au précédent. La vérification parcourt la chaîne et recalcule le hachage.
La documentation et les détails d’accès se trouvent sur le site du produit, haven.rodmena.co.uk. Pour un pilote, une intégration ou des questions d’achat, contactez-nous.
Écrans
Tous les 6 écrans de Haven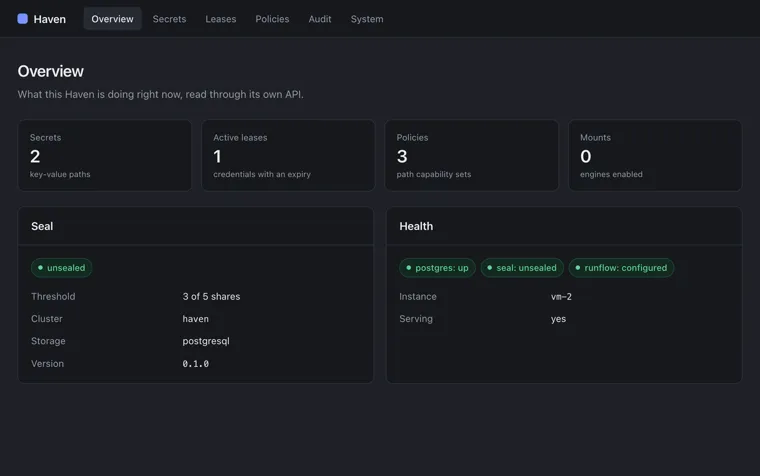
Aperçu Capture d’écran de Haven 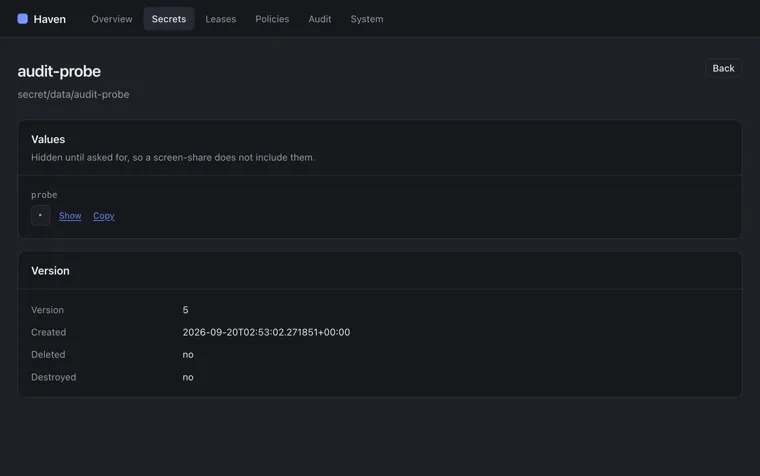
Un secret stocké Capture d’écran de Haven 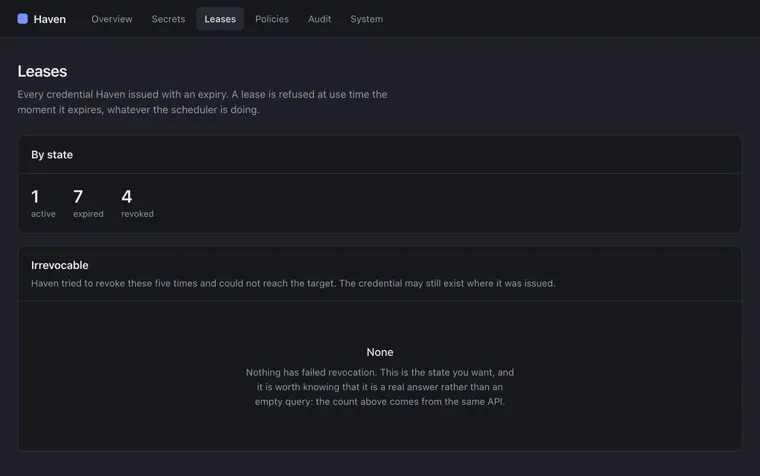
Baux Capture d’écran de Haven 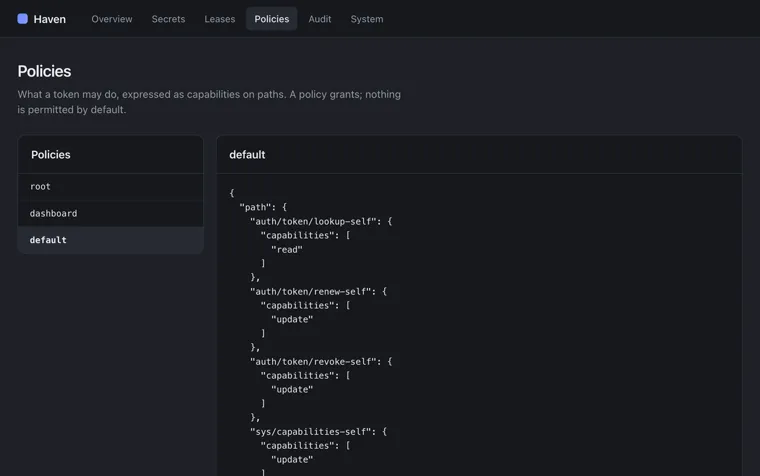
Politiques Capture d’écran de Haven 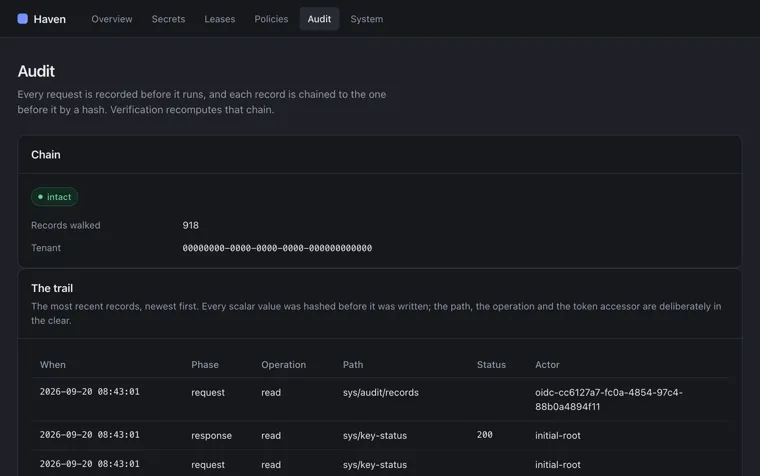
La piste d’audit Capture d’écran de Haven 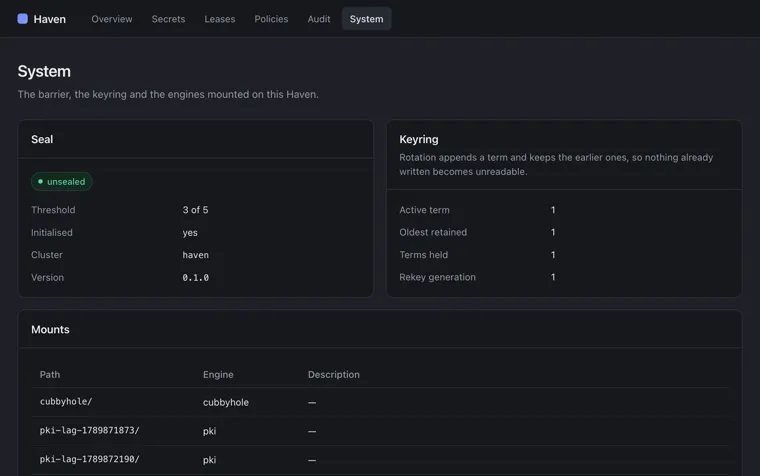
Scellement, trousseau de clés et points de montage Capture d’écran de Haven