Gestión de secretos
Haven
DisponibleDado que alberga las credenciales de otros sistemas, ante un fallo se bloquea de forma segura.
Haven almacena las contraseñas de bases de datos, claves de API, claves de firma y certificados que respaldan a una empresa. Los emite con fecha de caducidad, delimita el alcance de lo que cualquier aplicación puede consultar y registra todas las solicitudes antes de ejecutarlas. Su clave maestra nunca toca el disco. Tras un reinicio, permanece bloqueado hasta que un número suficiente de sus custodios designados combinen sus partes. Quien tenga el servidor no tiene los secretos.
Para quién es. Organizaciones que deben demostrar de dónde procede una credencial, quién podía usarla y cuándo se retiró, y que quieren que las credenciales caduquen por sí solas.
- Estado
- Disponible
- Forma parte de
- Plataforma principal
- Sitio del producto
- haven.rodmena.co.uk
- Etiquetas
- Gestión de secretosCredenciales con caducidadDesbloqueo con clave divididaRegistro de auditoría
Qué hace
-
Bloqueado hasta que su personal lo abra
La clave maestra nunca se escribe en disco. Un servidor robado o una copia de seguridad duplicada no revelan nada, ya que, tras un reinicio, tres de los cinco custodios de las partes deben combinar sus partes antes de que se pueda leer cualquier dato.
-
Separación entre equipos
Un inquilino dispone de su propia clave de cifrado, directivas y secretos, y la base de datos aplica el límite entre inquilinos. Dado que la credencial que presenta el emisor de la llamada determina su inquilino, este no puede solicitar ser tratado como otro.
-
Credenciales que caducan por sí solas
Haven emite una contraseña de base de datos por proceso con un tiempo de vida asignado. Se crea cuando se solicita y se revoca cuando vence el plazo. Por tanto, una contraseña filtrada deja de funcionar incluso si nadie advirtió la filtración.
-
Las aplicaciones no contienen claves
Haven cifra y descifra en su nombre, de modo que la clave nunca llega a la aplicación. Rotar una clave deja legible todo lo ya cifrado.
-
Una autoridad de certificación privada
Se emiten certificados de corta duración por servicio para los dominios que su rol le permite solicitar.
-
Un registro de auditoría que se verifica
Las solicitudes se registran antes de ejecutarse, en un registro donde un hash encadena cada apunte con el anterior. La verificación recorre la cadena y vuelve a calcularla.
La documentación y los detalles de acceso están en el sitio del producto, haven.rodmena.co.uk. Para un piloto, una integración o preguntas de contratación, contacte con nosotros.
Pantallas
Todas las 6 pantallas de Haven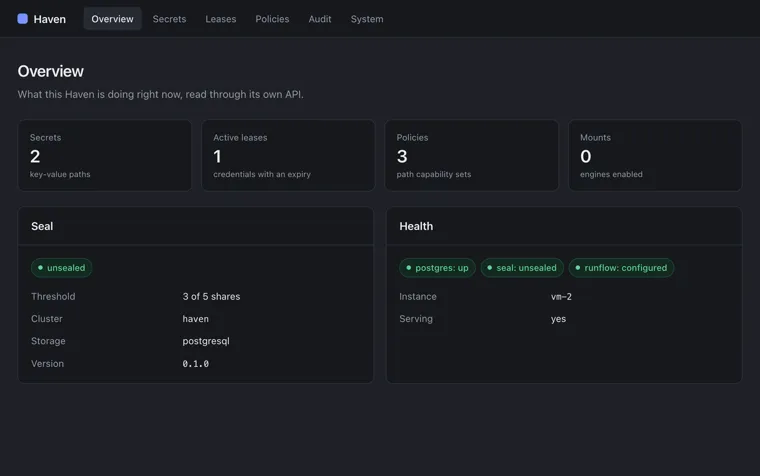
Resumen Captura de pantalla de Haven 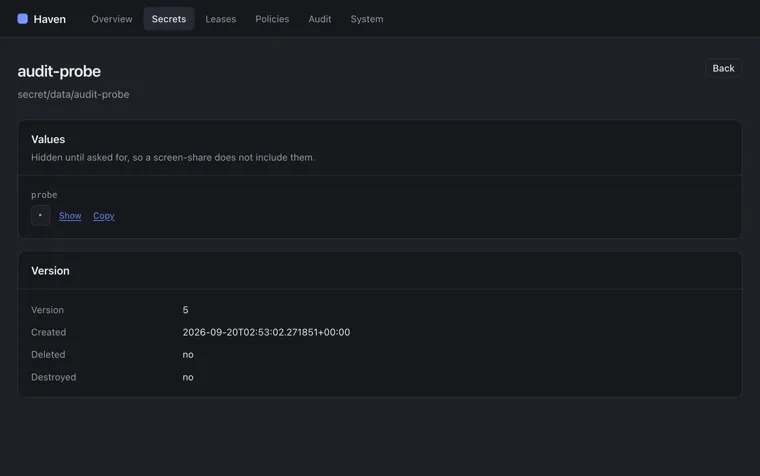
Un secreto almacenado Captura de pantalla de Haven 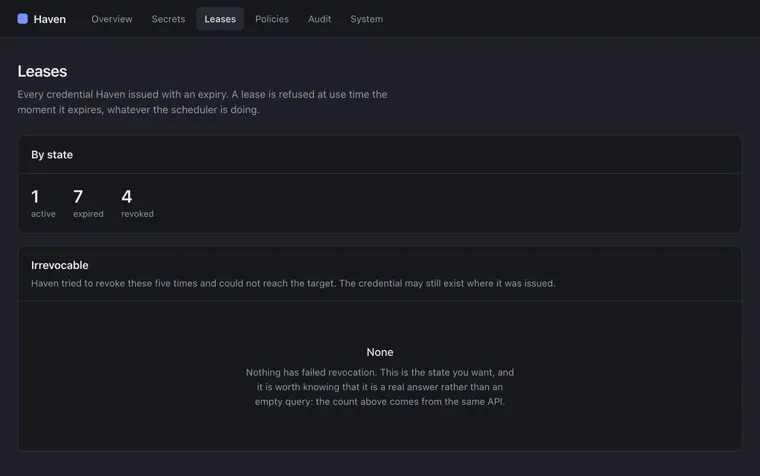
Concesiones Captura de pantalla de Haven 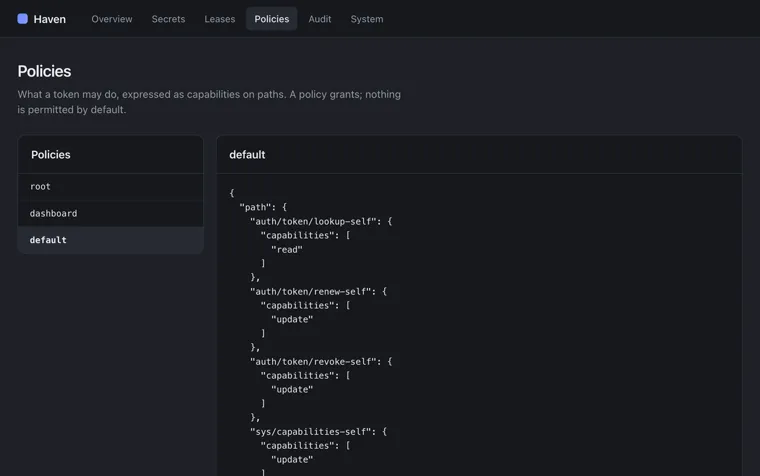
Políticas Captura de pantalla de Haven 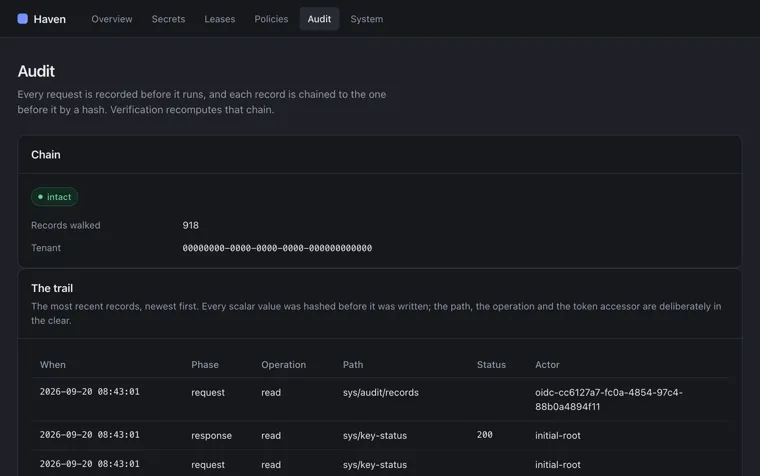
El registro de auditoría Captura de pantalla de Haven 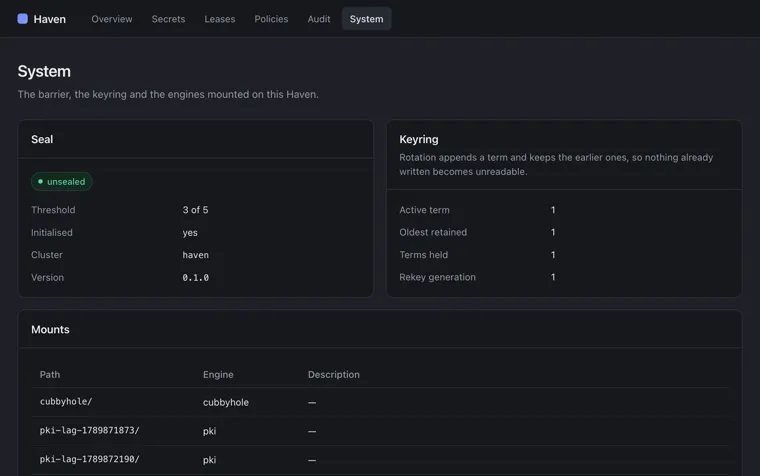
Sello, llavero y puntos de montaje Captura de pantalla de Haven