シークレット管理
Haven
利用可能他システムのクレデンシャルを保持しているため、フェイルクローズ(安全側への停止)設計になっています。
Havenは、ビジネスの基盤となるデータベースパスワード、APIキー、署名キー、証明書を保持します。これらを有効期限付きで発行し、各アプリケーションがアクセスできる範囲を制限し、すべてのリクエストを実行前に記録します。マスターキーがディスクに書き込まれることはありません。再起動後は、指定されたキー保有者が必要な数だけシェアを結合するまでロックされたままになります。サーバーを手に入れた者であっても、シークレットを取得することはできません。
対象となるお客様。 クレデンシャルがどこから来たのか、誰が使用できたのか、いつ取り消されたのかを示す必要があり、クレデンシャルが自動的に失効することを求める組織向けです。
- ステータス
- 利用可能
- 所属
- コアプラットフォーム
- 製品サイト
- haven.rodmena.co.uk
- タグ
- シークレット管理失効するクレデンシャル分割キーによるロック解除監査証跡
できること
-
担当者が開くまでロック
マスターキーがディスクに書き込まれることは決してありません。サーバーの盗難やバックアップの複製が発生しても何も漏洩しません。再起動後にデータを読み取るには、5名中3名のシェア保有者がそれぞれのパーツを結合する必要があるためです。
-
チーム間の分離
各テナントは独自の暗号化キー、ポリシー、シークレットを保持しており、データベースがテナント間の境界を強制します。呼び出し側が提示するクレデンシャルによってテナントが特定されるため、呼び出し側が別のテナントとして扱われるよう要求することはできません。
-
自動的に失効するクレデンシャル
Havenは、プロセスごとに有効期限付きのデータベースパスワードを発行します。パスワードは要求時に作成され、期限が切れると失効します。そのため、漏洩したパスワードは、その漏洩に誰も気づいていなくても機能しなくなります。
-
アプリケーションはキーを保持しません
Havenが代理で暗号化と復号を行うため、キーがアプリケーションに届くことはありません。キーをローテーションしても、すでに暗号化されたものはすべて読める状態が保たれます。
-
プライベート認証局
短期間有効な証明書が、各サービスに対してそのロールで要求が許可されているドメイン向けに発行されます。
-
検証される監査証跡
リクエストは実行前に記録され、そのログではハッシュによって各レコードが直前のレコードと連鎖(チェーン)されます。検証時にはチェーンを辿って再計算が行われます。
ドキュメントとアクセスの詳細は製品サイト、haven.rodmena.co.ukにあります。パイロット、統合、調達に関するご質問は、お問い合わせください。
画面
Havenの全6画面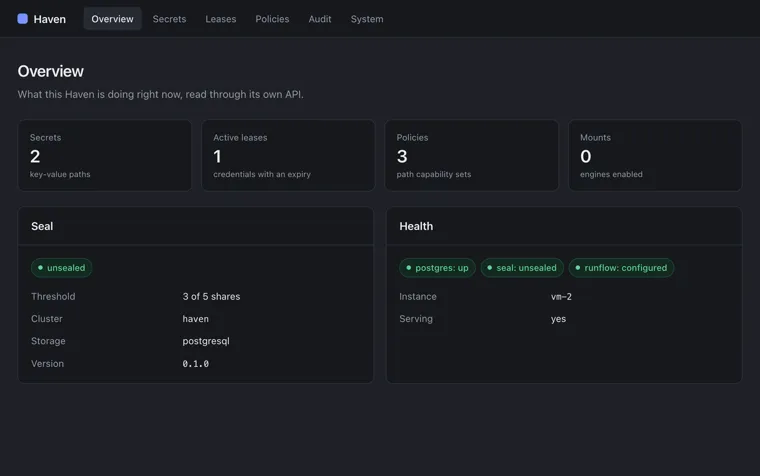
概要 Havenのスクリーンショット 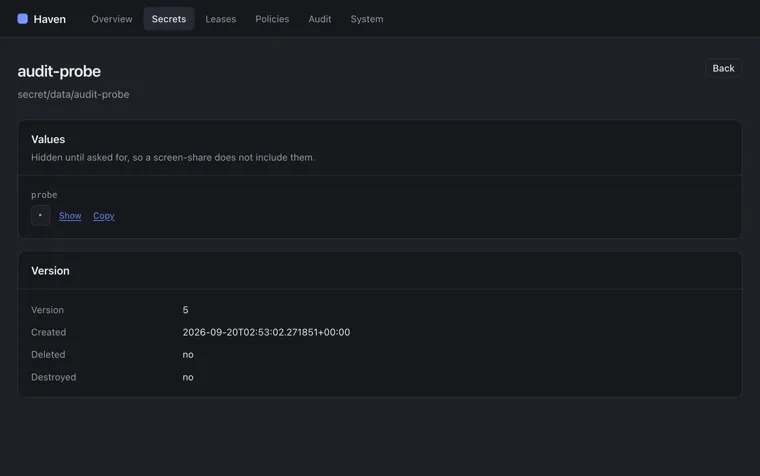
保存されたシークレット Havenのスクリーンショット 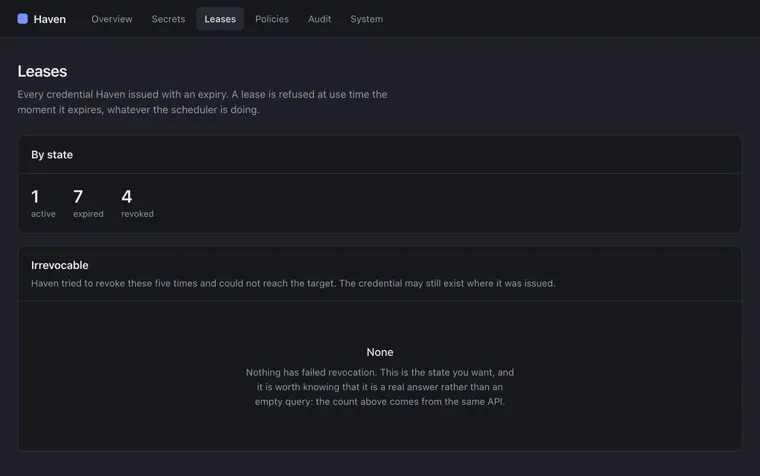
リース Havenのスクリーンショット 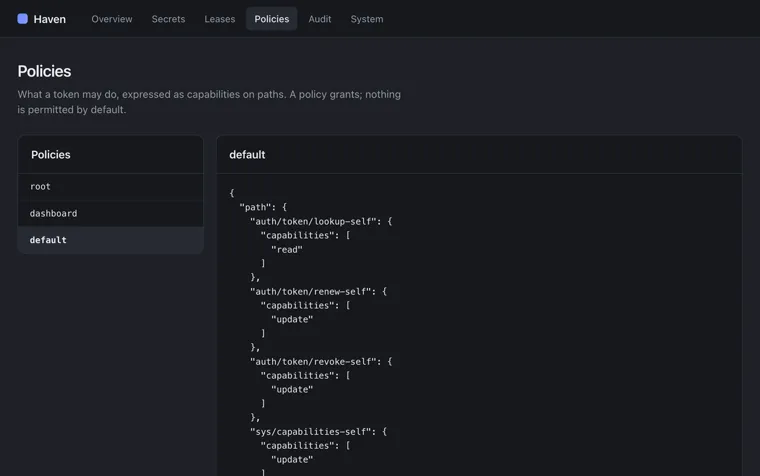
ポリシー Havenのスクリーンショット 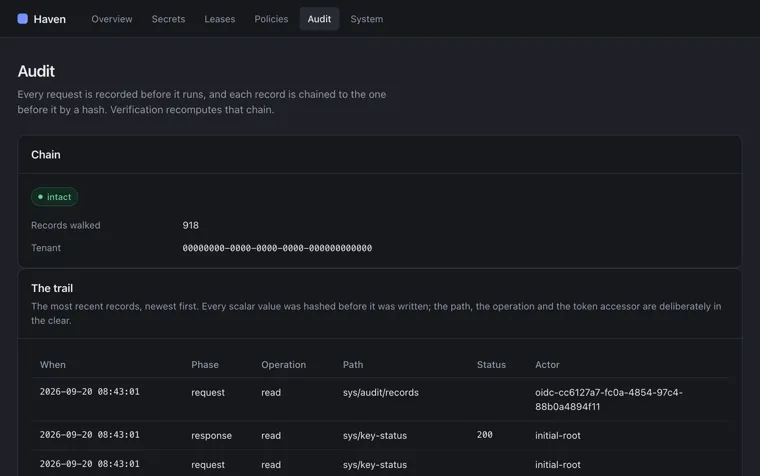
監査証跡 Havenのスクリーンショット 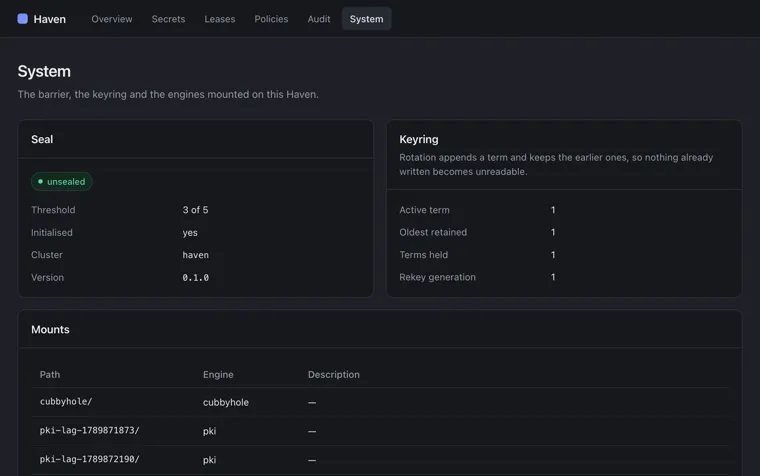
シール、キーリング、マウント Havenのスクリーンショット