机密管理
Haven
可用由于它保存着其他系统的凭据,因此采用故障关闭机制。
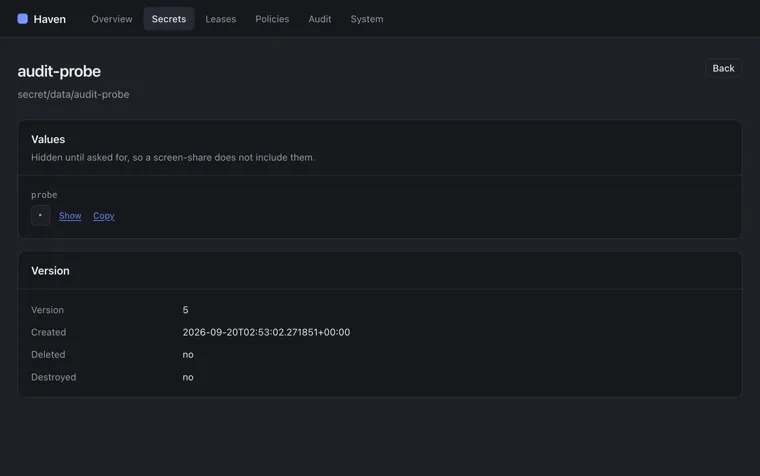
Haven 保存着支撑业务运行的数据库密码、API 密钥、签名密钥及证书。它在签发这些内容时会设定到期时间,限定任何应用程序可访问的作用域,并在执行所有请求之前将其记录。其主密钥永不落盘。重启后,它会保持锁定状态,直到足够数量的指定持有者合并各自的分片。即使有人拿到了服务器,也无法获取这些密钥凭据。
适用对象。 适用于必须说明凭据来源、谁可以使用以及何时被撤销,并希望凭据能够自动过期的组织。
- 状态
- 可用
- 所属部分
- 核心平台
- 产品网站
- haven.rodmena.co.uk
- 标签
- 机密管理凭据自动过期分片密钥解锁审计跟踪
功能
-
在您的人员开启之前保持锁定
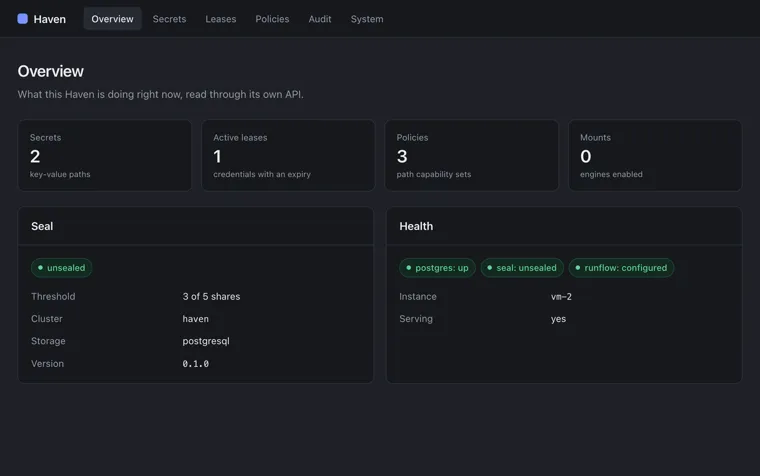
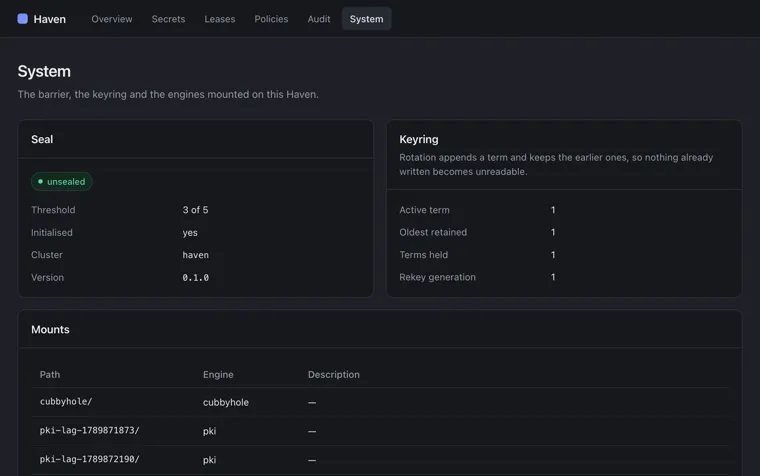
主密钥绝不会写入磁盘。即使服务器被盗或备份被复制,也不会泄露任何内容,因为在重启后,五位分片持有者中必须有三位合并各自的分片,方可读取任何内容。
-
团队之间的隔离
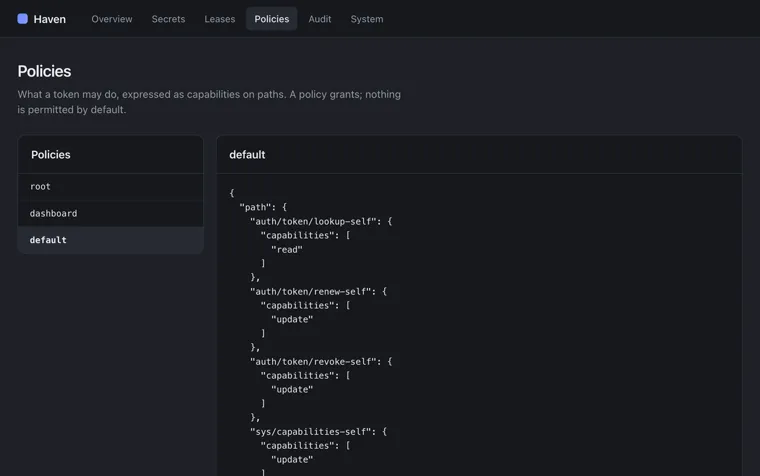
租户拥有各自独立的加密密钥、策略及凭据,数据库会强制执行租户之间的隔离边界。由于调用方出示的凭据决定了其所属租户,调用方无法要求被视为其他租户。
-
自动过期的凭据
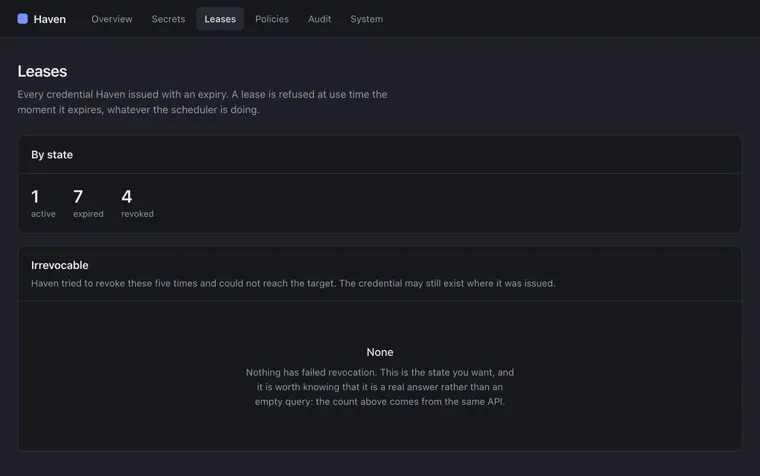
Haven 为每个进程签发具有有效期的数据库密码。密码在收到请求时创建,并在到期后撤回。因此,即使无人察觉密码泄漏,泄漏的密码也会失效。
-
应用程序不持有密钥
Haven 代表应用程序进行加密和解密,因此密钥永远不会到达应用程序。轮换密钥后,所有已加密的内容仍可读取。
-
私有证书颁发机构
系统会针对各服务按其角色允许请求的域名签发短期证书。
-
经过校验的审计跟踪
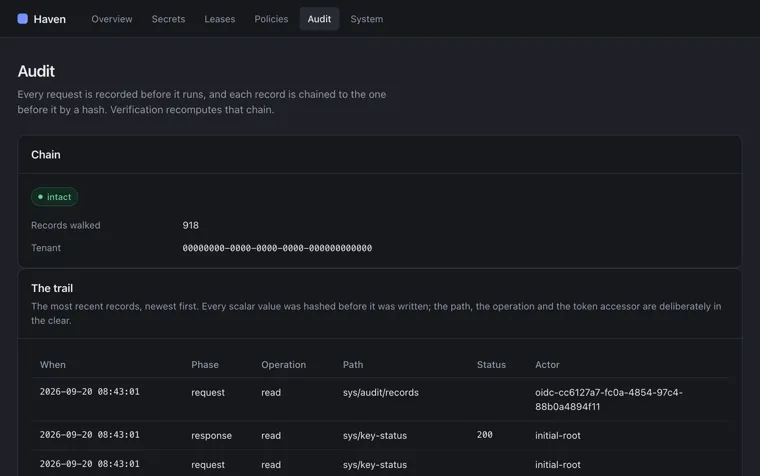
请求在执行前会被记录在日志中,哈希值会将每条记录与前一条记录链接成链。验证过程会遍历该链并重新计算。
文档和访问详情在产品网站上,haven.rodmena.co.uk。如需试点、集成或采购相关问题,联系我们。